El reporte de octubre de Secure Soft, el Centro de Excelencia de Ciberseguridad de Gtd, analiza más de 6000 víctimas observadas y 187 grupos de ransomware activos. Su clasificación global muestra a Qilin en el primer lugar y a LockBit en la sexta posición.
Para América Latina, el documento recoge datos de CronUp ATRc correspondientes al período entre enero y agosto de 2026. Brasil encabeza el registro con 158 organizaciones afectadas, seguido por México (98), Argentina (56), Chile (33) y Colombia (32).
 Roberto Mera Velásquez
La nota metodológica aclara que las cifras de víctimas corresponden a organizaciones publicadas por grupos criminales y que no representan necesariamente el total de incidentes ocurridos.
Qilin lidera la actividad mientras el ransomware se organiza por especialidades
En la clasificación global, Qilin acumula 980 víctimas reportadas, The Gentlemen 707 y Akira 384. LockBit figura con 244, por detrás de INC Ransom (326) y DragonForce (307).
 Francisco Carrasco M.
El modelo de ransomware como servicio (RaaS) separa el desarrollo de las herramientas maliciosas de la ejecución de los ataques. Intermediarios de acceso, afiliados, proveedores de infraestructura y negociadores participan en una misma cadena, lo que permite mantener operaciones cuando una banda pierde protagonismo.
Juan Carlos Beltrán, Chief Technology Officer (CTO) de Secure Soft, describe el papel de la interrupción operacional en las negociaciones. Su explicación sitúa la extorsión más allá de la posibilidad de recuperar los archivos afectados.
“La verdadera transformación del ransomware no es tecnológica. Es económica. Los grupos criminales ya no venden recuperación de archivos; venden continuidad operacional bajo extorsión”.
 Francisco Carrasco M.
La intrusión combina accesos remotos, movimiento lateral y robo de información
Secure Soft examinó 14 tácticas en 30 grupos y las organizó en cinco etapas: preparación del acceso, establecimiento y control, expansión dentro de la red, robo de información y extorsión. El ingreso puede ocurrir mediante phishing, credenciales comprometidas, vulnerabilidades o servicios VPN y de escritorio remoto (RDP).
Después, los atacantes buscan conservar el acceso, ampliar sus privilegios y desplazarse hacia servidores y respaldos. El análisis señala el uso de PowerShell y PsExec, herramientas legítimas de administración cuya presencia debe interpretarse según el contexto de la actividad.
La extracción de datos puede preceder al cifrado y mantener abierta la amenaza de publicación incluso cuando se logra recuperar los sistemas. El informe también describe el uso de inteligencia artificial para personalizar correos fraudulentos y acortar el tiempo de ejecución de los ataques.
 Roberto Mera Velásquez
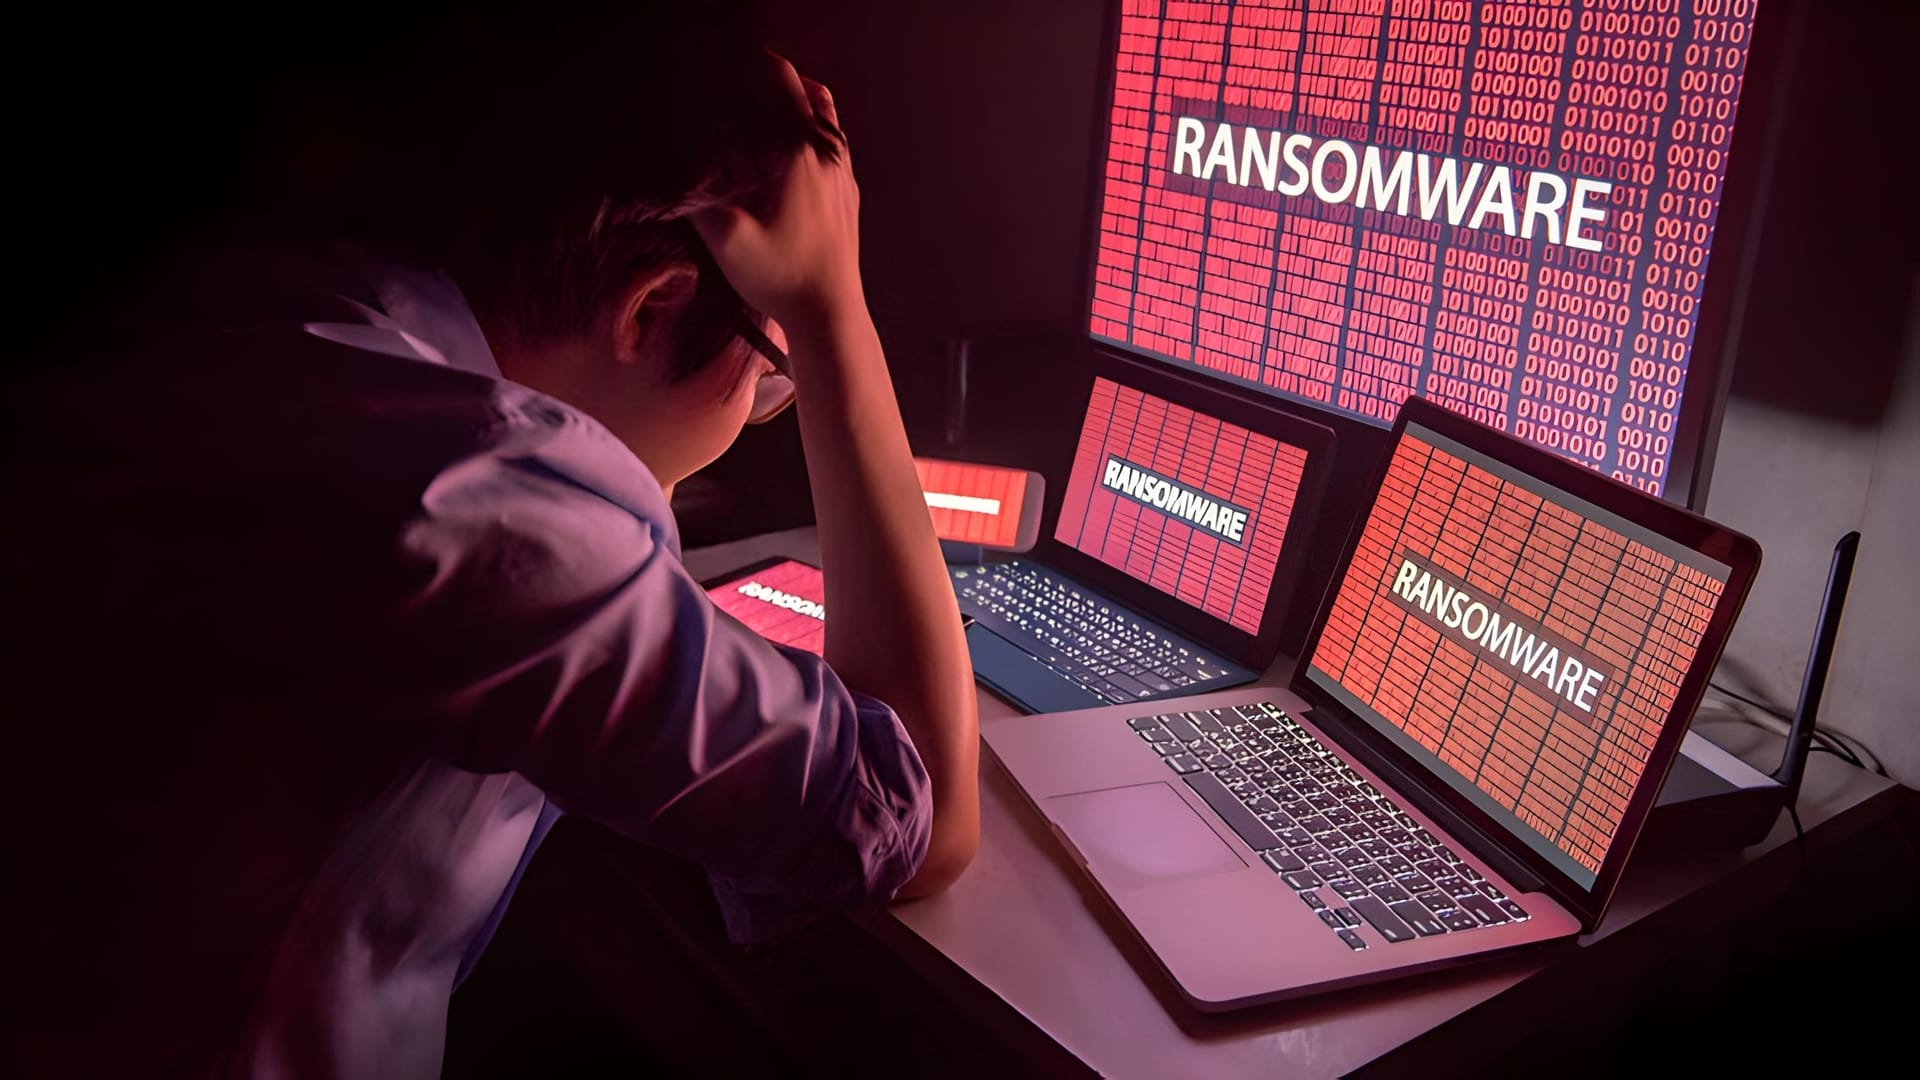
La respuesta requiere monitoreo, contención y coordinación del negocio
En Chile, el análisis identifica actividad contra minería, telecomunicaciones, energía, transporte, salud y servicios tecnológicos. Entre las medidas de respuesta, Secure Soft plantea detectar accesos y movimientos anómalos, aislar equipos comprometidos y bloquear credenciales afectadas.
La preparación incluye respaldos protegidos, procedimientos de recuperación probados y coordinación entre responsables técnicos, operacionales, legales, comunicacionales y ejecutivos. El objetivo descrito en el reporte es reducir las interrupciones y restablecer los servicios críticos sin dejar fuera el riesgo asociado a la información sustraída.