La creciente digitalización de las empresas ha convertido la ciberseguridad y la continuidad operacional en desafíos inseparables. Una interrupción de sistemas, la caída de una red o la indisponibilidad de una plataforma crítica pueden detener procesos, afectar la atención de clientes y producir pérdidas financieras, incluso cuando no existe una filtración de información.
 Francisco Carrasco M.
A esta mayor exposición se suma una dificultad estructural: la escasez de profesionales especializados. De acuerdo con el estudio Escasez de Talento 2026 de ManpowerGroup, el 83% de los empleadores del sector Tecnología y Servicios TI en Chile enfrenta dificultades para encontrar las competencias que necesita.
La situación coincide con la brecha estimada por la Agencia Nacional de Ciberseguridad, que sitúa en alrededor de 28 mil los profesionales que faltan en el país para responder a las necesidades públicas y privadas en esta materia.
 Francisco Carrasco M.
El reto adquiere especial relevancia ante las nuevas exigencias del ecosistema nacional de ciberseguridad. Como parte de la implementación de la Política Nacional de Ciberseguridad 2023-2028, ANCI y ChileValora definieron 10 perfiles ocupacionales, entre ellos, especialistas en seguridad en la nube, analistas, auditores, encargados de ciberinteligencia y jefaturas de ciberseguridad.
Según datos de Experis Chile, las funciones vinculadas con ciberseguridad y continuidad operativa se encuentran entre los ámbitos de mayor demanda de talento tecnológico. Para las organizaciones, esta necesidad ya no se limita a sumar profesionales capaces de operar determinadas herramientas. También requiere competencias para interpretar información, priorizar alertas y tomar decisiones oportunas frente a incidentes.
 Francisco Carrasco M.
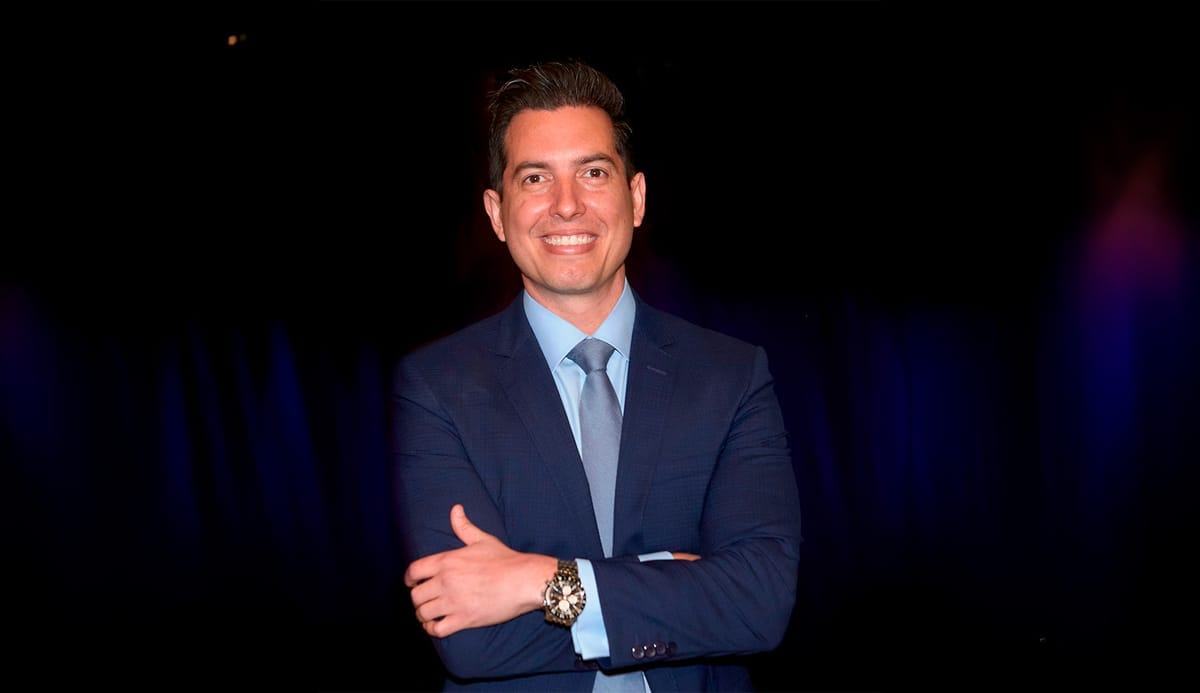
Gastón Daurat, Managing Director de Experis Chile, destaca que:
“Hoy una estrategia de ciberseguridad no puede descansar únicamente en la tecnología. Las empresas necesitan especialistas capaces de interpretar señales, distinguir una alerta crítica y actuar antes de que una amenaza afecte la continuidad del negocio. La verdadera resiliencia digital surge de la combinación entre personas, procesos y tecnología”.
NOC y SOC: Capacidades complementarias
En este escenario, los Centros de Operaciones de Red, conocidos como NOC, y los Centros de Operaciones de Seguridad, o SOC, cumplen funciones complementarias. Mientras un NOC supervisa permanentemente la disponibilidad y el desempeño de redes, servidores, aplicaciones e infraestructura tecnológica, un SOC se concentra en detectar, analizar y responder frente a amenazas de seguridad.
 Francisco Carrasco M.
La coordinación entre ambas capacidades permite relacionar una anomalía técnica con un posible incidente de seguridad, reducir los tiempos de respuesta y evitar que una alerta aislada se transforme en una interrupción mayor.
El 83% de los empleadores de Tecnología y Servicios TI declara tener dificultades para encontrar las competencias que necesita.
Esta capacidad es especialmente relevante considerando el impacto económico del tiempo de inactividad. Un estudio internacional de ITIC, realizado entre más de 1.000 organizaciones, determinó que el 41% de las empresas encuestadas estima que una hora de interrupción puede representar costos de entre US$1 millón y más de US$5 millones.
“El monitoreo permanente entrega valor cuando existe talento con la preparación necesaria para convertir los datos en decisiones. Una alerta que no se interpreta a tiempo puede transformarse en una interrupción operacional, un incumplimiento frente a clientes o un daño reputacional. Por eso, invertir en talento especializado debe entenderse como parte de la estrategia de continuidad del negocio”.
 Francisco Carrasco M.
Frente a este escenario, Experis identifica tres capacidades que las organizaciones deberían fortalecer:
- Monitoreo preventivo: detectar desviaciones y señales de riesgo antes de que afecten la operación.
- Respuesta coordinada: integrar las capacidades de infraestructura, continuidad operacional y seguridad informática.
- Desarrollo de talento: atraer especialistas y fortalecer las competencias de los equipos actuales para responder a amenazas en evolución.
El desafío para las empresas, por tanto, no consiste solamente en adoptar más tecnología. También implica construir equipos capaces de gestionarla, interpretar sus alertas y responder oportunamente cuando la continuidad operacional está en riesgo.
 Francisco Carrasco M.