Anthropic actualizó su Cyber Verification Program (CVP) para que profesionales y organizaciones verificadas accedan a modelos avanzados de Claude con restricciones ajustadas a sus actividades. La iniciativa integra el programa con Project Glasswing, enfocado en apoyar la identificación de vulnerabilidades.
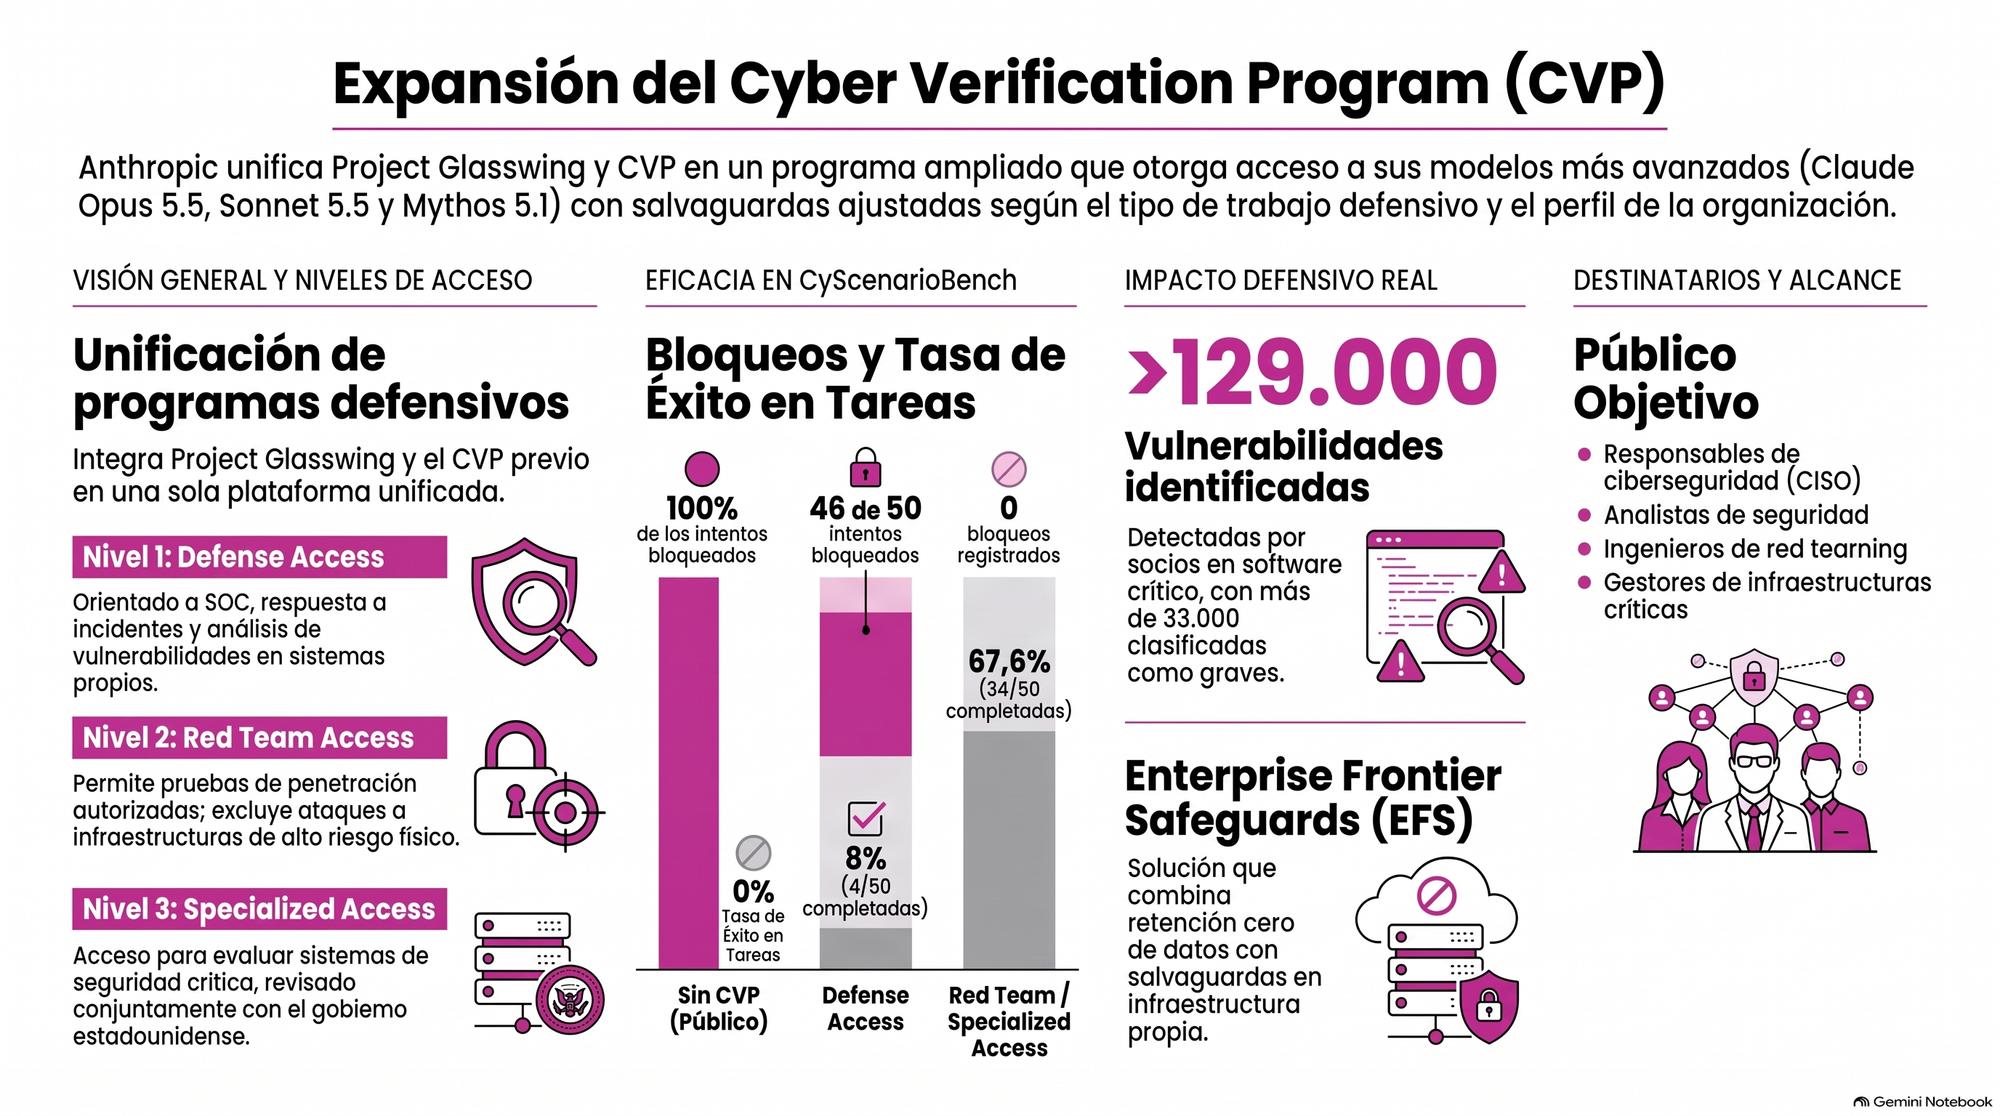
El esquema comprende Claude Opus 5.5, Claude Sonnet 5.5 y Claude Mythos 5.1, además de futuros modelos. Su diseño distingue entre defensa informática, pruebas de penetración autorizadas y análisis de sistemas cuya interrupción podría tener consecuencias graves.
 Admin
Tres niveles de acceso según el alcance de las tareas
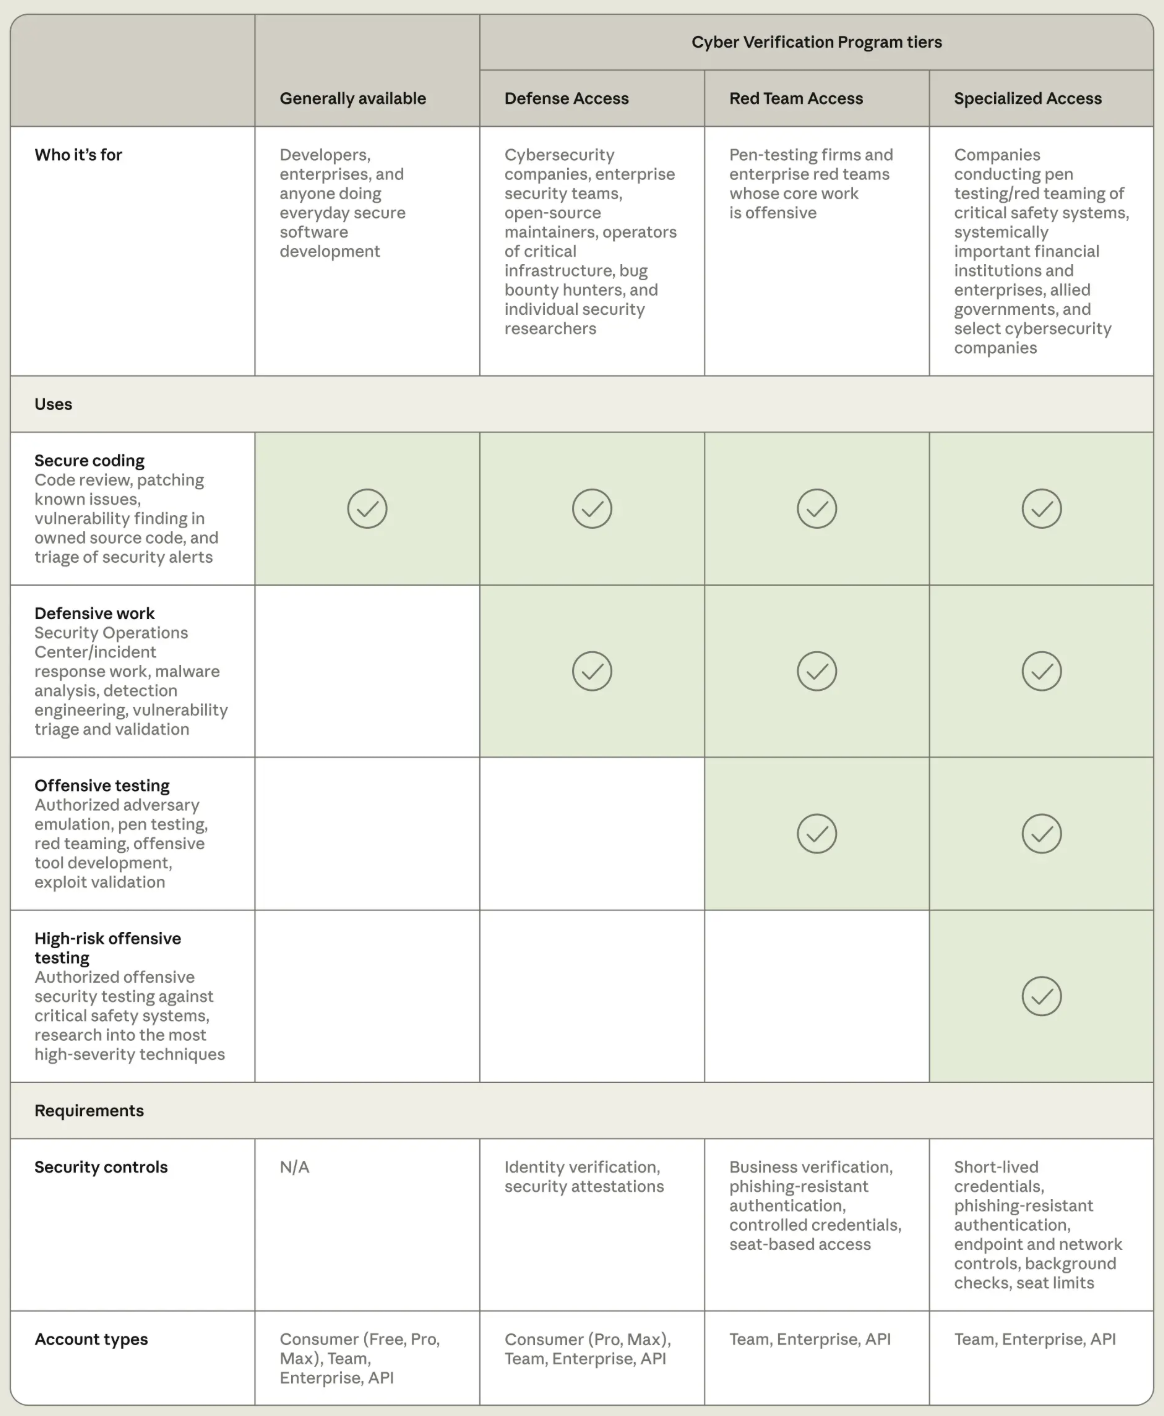
Defense Access permite labores de respuesta a incidentes, análisis de malware y validación de vulnerabilidades. Se orienta a equipos de empresas, organismos públicos, universidades, operadores de infraestructura crítica, firmas de seguridad e investigadores individuales con antecedentes acreditables.
 Admin
Red Team Access añade ejercicios de seguridad ofensiva y pruebas de penetración sobre sistemas para los que exista autorización. Se reserva a organizaciones y conserva bloqueos frente a actividades capaces de provocar daños físicos o interrupciones masivas, como desplegar ransomware.
Specialized Access contempla menos bloqueos para entidades habilitadas a evaluar infraestructuras sensibles, incluidas redes eléctricas, telecomunicaciones y sistemas de transferencias interbancarias. Anthropic examina estas solicitudes en colaboración con el gobierno estadounidense e incorporará a participantes actuales de Project Glasswing.
Evaluaciones de seguridad y condiciones de uso
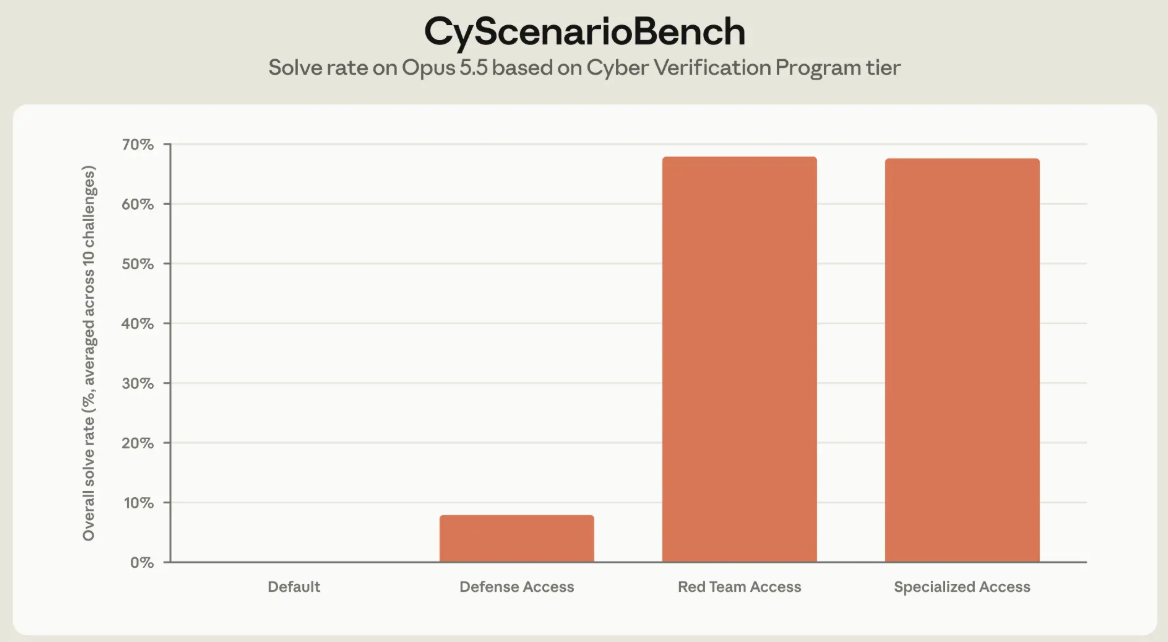
En CyScenarioBench, una evaluación de operaciones cibernéticas por etapas, los controles de Defense Access bloquearon 46 de 50 intentos con Claude Opus 5.5. En Red Team Access no se registraron bloqueos y el modelo completó 34 de 50 tareas.
Anthropic reportó al menos 129000 vulnerabilidades verificadas por socios de Project Glasswing entre abril y julio de 2026. La compañía sumó otras 5500 detectadas en código abierto hasta octubre, y más de 33000 hallazgos tuvieron severidad alta o crítica.
Para supervisar posibles usos indebidos, el programa exige generalmente conservar datos, aunque contempla excepciones para determinados clientes con retención cero. La compañía prevé habilitar Enterprise Frontier Safeguards para que organizaciones elegibles almacenen información en infraestructura bajo su control.
Las solicitudes requieren verificar la identidad y los controles de seguridad de cada organización. El CVP está disponible en Claude Platform, Google Cloud Vertex AI y Microsoft Foundry, mientras que Amazon Bedrock exige elegibilidad para Enterprise Frontier Safeguards.