Las empresas enfrentan el desafío de distribuir sus recursos de ciberseguridad entre distintas necesidades, desde actualizar sistemas y controlar accesos hasta proteger información y garantizar la recuperación de sus operaciones.
 Francisco Carrasco M.
Para tomar decisiones informadas, es importante identificar qué riesgos requieren atención inmediata y qué medidas pueden generar un mayor impacto en la protección del negocio.
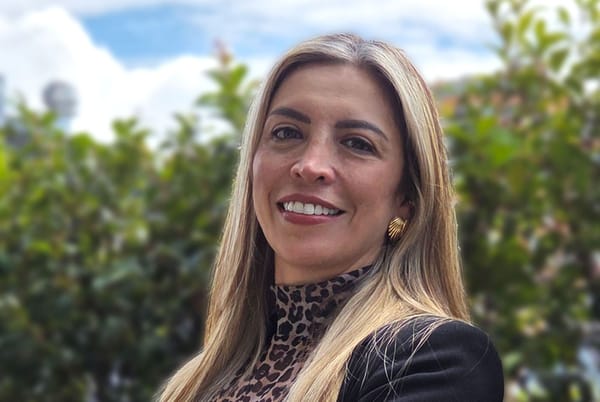
Gina Marcela Moreno Guerrero, PDM Cybersecurity LATAM de TIVIT ALMAVIVA GROUP, señala que:
“Una estrategia de ciberseguridad no depende únicamente de la cantidad de herramientas implementadas, sino de la capacidad de identificar los riesgos más relevantes y asignar los recursos de acuerdo con su impacto potencial. Esto requiere conocer los activos críticos, evaluar las vulnerabilidades y establecer prioridades alineadas con los objetivos de la organización”.
 Francisco Carrasco M.
De acuerdo con la especialista de TIVIT ALMAVIVA GROUP, para orientar estas decisiones, las empresas pueden considerar cuatro criterios:
1. Criticidad de los sistemas y la información. Identificar qué plataformas, aplicaciones y datos son indispensables para la operación permite determinar cuáles requieren mayores niveles de protección. Una interrupción en un sistema crítico puede tener consecuencias distintas a las de una falla en una herramienta secundaria.
2. Nivel de exposición y vulnerabilidades. Revisar las brechas de seguridad, las actualizaciones pendientes y los accesos disponibles permite reconocer los puntos de mayor riesgo. La prioridad debe considerar tanto la gravedad de cada vulnerabilidad como la posibilidad de que sea aprovechada.
 Columnas al director
3. Impacto potencial en el negocio. Evaluar las consecuencias de un incidente ayuda a definir dónde concentrar los esfuerzos. Entre los factores que deben considerarse están la interrupción de servicios, la exposición de información confidencial, los costos de recuperación y las obligaciones regulatorias aplicables.
4. Capacidad de detección y recuperación. Además de prevenir incidentes, las empresas necesitan verificar si pueden identificarlos oportunamente, contenerlos y restablecer sus servicios. Para ello, conviene evaluar los mecanismos de monitoreo, la protección de respaldos y los resultados de las pruebas de recuperación.
 Francisco Carrasco M.
¿Cómo medir si la inversión está dando resultados?
La asignación de recursos debe acompañarse de indicadores que permitan evaluar la efectividad de los controles. Entre ellos figuran el tiempo de corrección de vulnerabilidades críticas, la cobertura de autenticación multifactor, el cumplimiento de los planes de actualización y los resultados de las pruebas de recuperación.
“Las empresas necesitan traducir sus evaluaciones de riesgo en planes de acción medibles, con responsables, plazos e indicadores. Revisar periódicamente estos resultados permite identificar brechas pendientes, ajustar las prioridades y orientar las inversiones hacia las necesidades reales de protección de la organización”.
 Francisco Carrasco M.
De esta manera, la ciberseguridad puede gestionarse con criterios de riesgo y resultados, facilitando decisiones sobre dónde invertir primero, qué controles fortalecer y qué capacidades desarrollar para proteger la continuidad del negocio.