Lenovo incorporó agentes de inteligencia artificial en su Centro de Operaciones de Seguridad, SOC, para automatizar parte del análisis de alertas y concentrar a sus especialistas en los incidentes de mayor prioridad. La infraestructura de la compañía analiza más de 15.000 millones de eventos informáticos diarios, de los cuales unos 4.000 requieren una investigación profunda y solo 25 son clasificados como los problemas más críticos.
 Admin
Agentes de IA filtran alertas antes de llegar a los analistas
El sistema reúne señales procedentes de distintas herramientas de seguridad y reduce el volumen de información antes de que las alertas lleguen a los especialistas. Los agentes de IA realizan una clasificación inicial, resuelven incidentes de menor nivel y agregan contexto y posibles pasos siguientes a los casos que requieren intervención humana.
La compañía mantiene las decisiones complejas bajo responsabilidad de sus especialistas en ciberseguridad. Thirumalai Seshadri Krishnakumar, director de Advanced Service Delivery de Lenovo, señaló que la empresa utilizó primero estas capacidades en su propia infraestructura antes de aplicarlas a servicios destinados a clientes.
“Si la IA es esencial para mantener el ritmo frente al panorama de amenazas, los clientes esperan, con razón, que usemos nuestras propias capacidades de IA para proteger a Lenovo antes de pedirles que nos confíen sus propias empresas”.
 Admin
La implementación se realizó durante varios meses mediante pruebas sucesivas con analistas del SOC y socios de ciberseguridad. Lenovo también incorporó controles para separar, enmascarar y registrar los datos utilizados en estos flujos, además de adaptar procesos y capacitar a sus equipos.
Lenovo reduce en 87,5% el tiempo medio de detección
Información cuya recopilación requería entre 45 y 60 minutos puede prepararse ahora en segundos, mientras el tiempo medio de detección de un ataque pasó de cuatro horas a 30 minutos. Lenovo también informa que la precisión para identificar malware y ataques aumentó 20 veces.
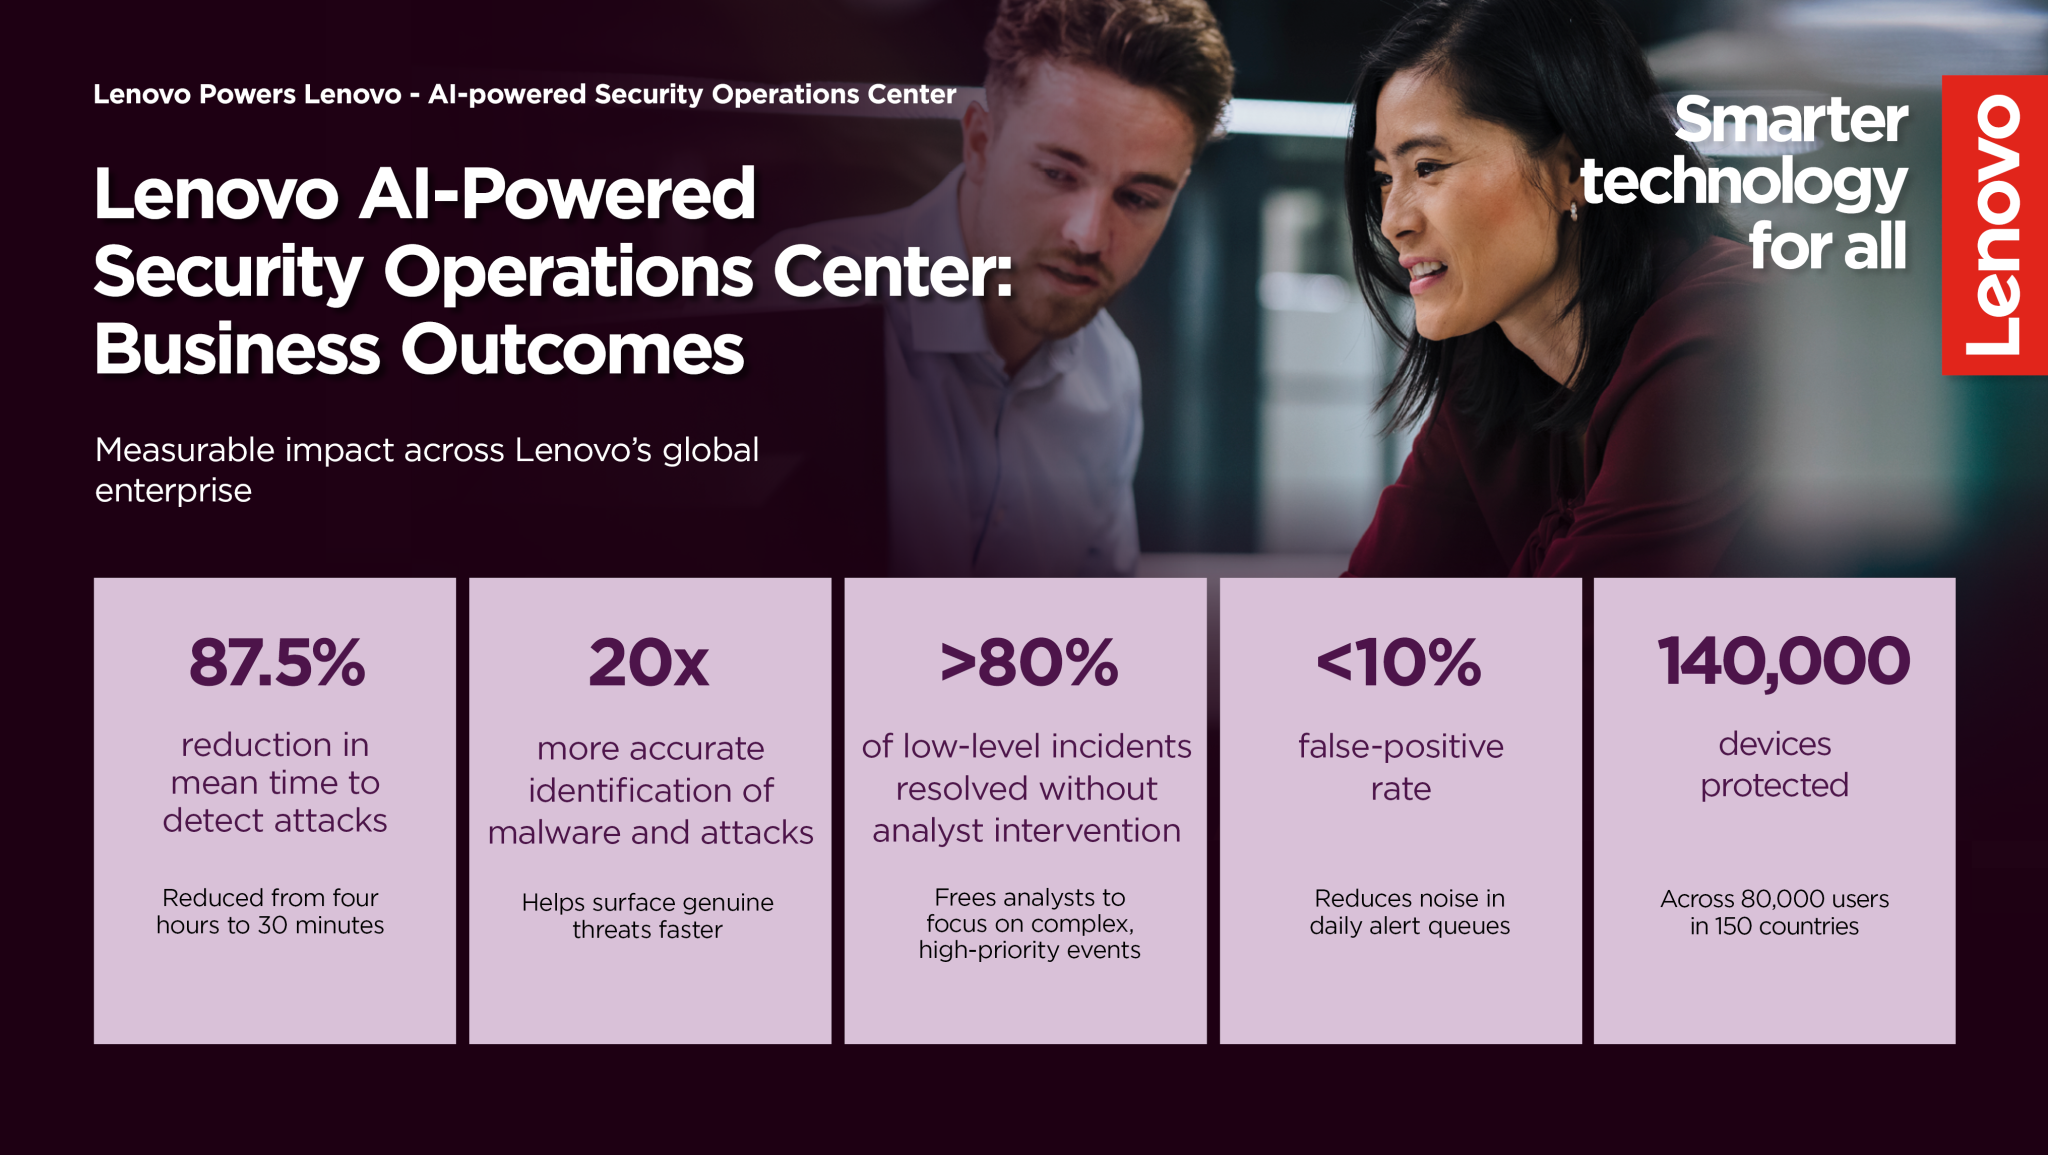
Más del 80% de los incidentes de bajo nivel se resuelve actualmente sin intervención de un analista, según los resultados publicados por la compañía. Lenovo atribuye al nuevo modelo una reducción de 60% en el costo total de propiedad asociado a sus operaciones de ciberseguridad.
Rakshit Ghura, vicepresidente y gerente general de Digital Workplace Solutions de Lenovo, indicó que los cambios también redujeron de forma considerable el tiempo necesario para resolver los incidentes gestionados por el SOC.
“Al aprovechar la IA para cambiar los procesos del SOC de reactivos a proactivos, nuestro tiempo medio de resolución se ha reducido de 96 horas a solo 24 minutos. También proporciona a Lenovo un modelo de seguridad más resiliente y escalable para un panorama de amenazas que seguirá evolucionando”.
 Admin
Lenovo está utilizando los datos obtenidos de alertas e informes para identificar patrones y ajustar sus políticas de seguridad. La compañía también comenzó a extender estos flujos basados en IA a otras amenazas, entre ellas el phishing y los intentos de inicio de sesión mediante fuerza bruta.