En un escenario donde las amenazas digitales evolucionan constantemente, uno de los principales desafíos para las organizaciones no necesariamente está en identificar nuevas vulnerabilidades, sino en la capacidad de actuar sobre aquellas que ya fueron detectadas.
 Admin
De acuerdo con datos de Vicarius, los equipos de tecnología tardan en promedio 6 meses en remediar vulnerabilidades identificadas, llegando a convivir con cerca del 75% de las brechas detectadas.
La demora adquiere especial relevancia considerando que el 90% de los ciberataques ocurre mediante la explotación de dichas vulnerabilidades que no fueron corregidas oportunamente. Así, una falla identificada puede continuar representando un riesgo durante meses si no existe un proceso que permita priorizarla, remediarla y comprobar posteriormente que fue solucionada.
 Francisco Carrasco M.
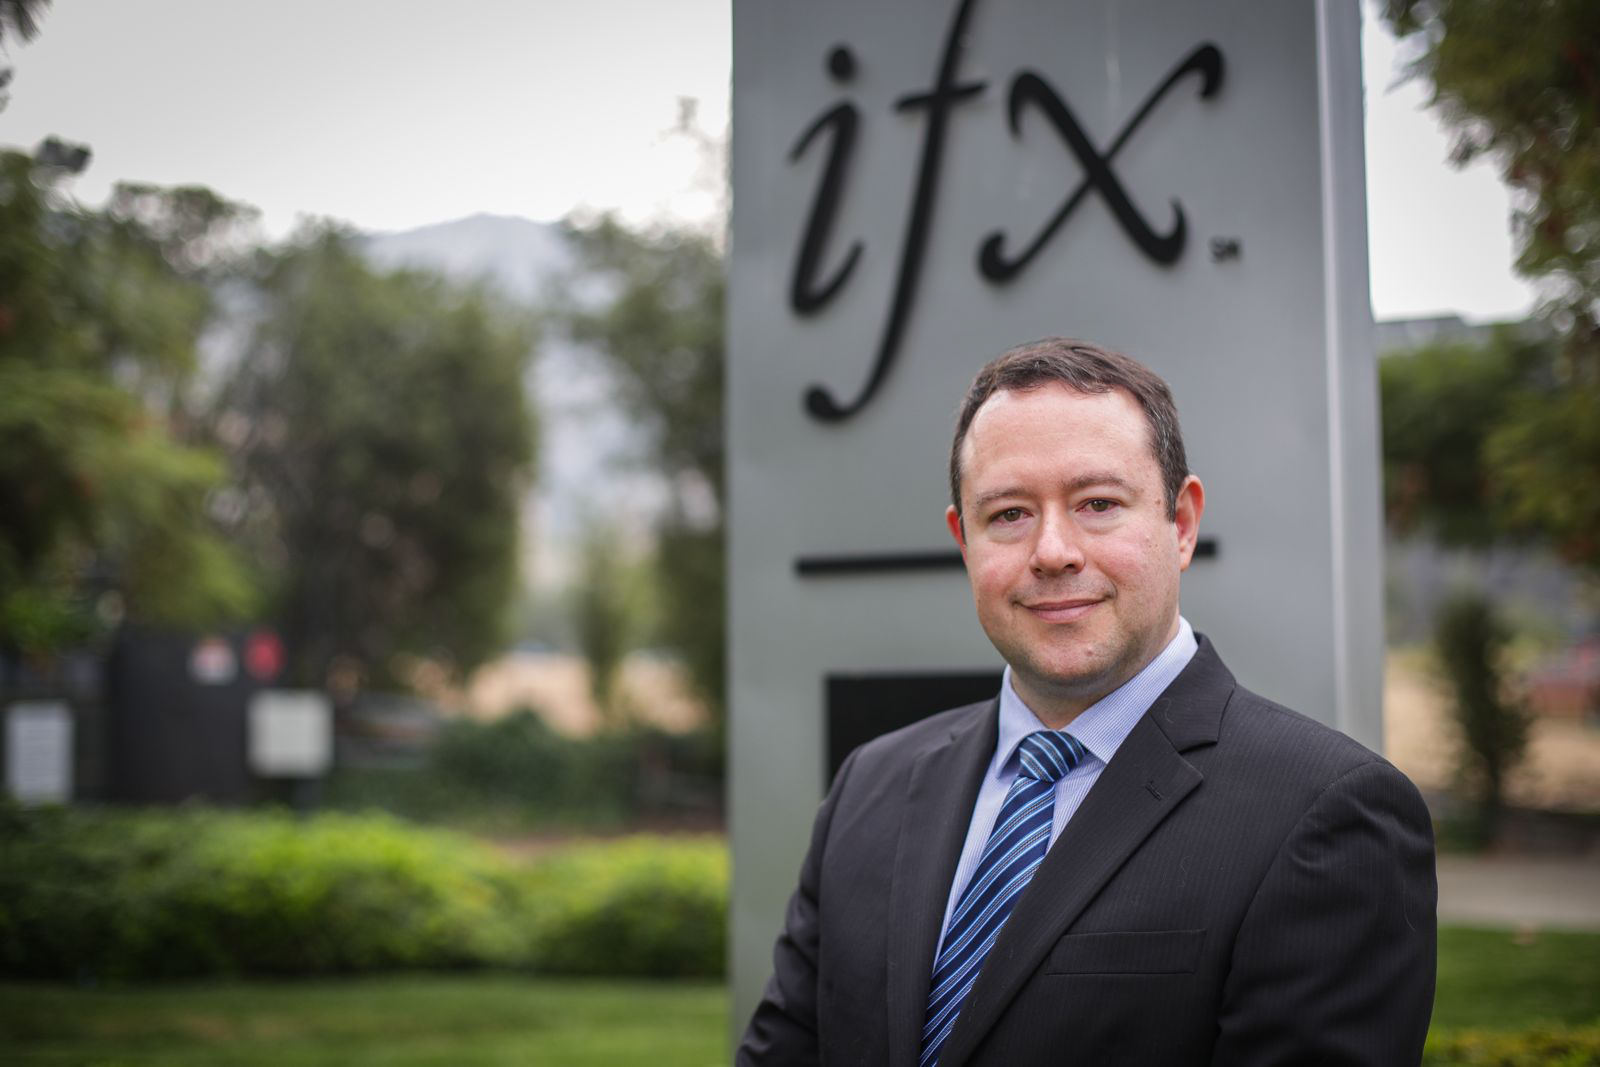
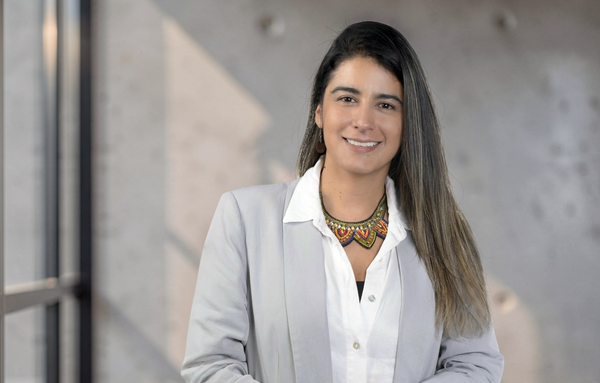
Viviana Velandía, Regional Cibersecurity Manager de IFX, explica que:
“El desafío para las organizaciones ya no es solamente saber qué vulnerabilidades tienen, sino cuánto tiempo permanecen expuestas y qué capacidad tienen para actuar sobre ellas. Una vulnerabilidad conocida que sigue abierta es el escenarios ideal que los atacantes esperan encontrar".
Del diagnóstico a la gestión continua
Frente a este escenario, la gestión de vulnerabilidades avanza hacia esquemas de monitoreo y evaluación continua. La lógica es reducir el tiempo que transcurre entre la identificación de una falla y su corrección, considerando que una infraestructura puede cambiar constantemente y aumentar su nivel de exposición.
 Admin

Este enfoque contempla una mirada integral de la seguridad, que combina personas, procesos y tecnología. Además de revisar configuraciones, sistemas y servidores, las evaluaciones permiten identificar prácticas internas que pueden aumentar el riesgo, determinar quiénes tienen acceso a información sensible y analizar los procesos utilizados para gestionar y proteger los datos.
A estas revisiones se suman prácticas como el ethical hacking, que permite realizar ataques controlados para comprobar si las vulnerabilidades detectadas pueden ser efectivamente explotadas y qué tan preparada está una organización para responder ante estos ataques.
“Una evaluación de seguridad pierde parte de su valor si termina solamente en un informe. Lo importante es que permita priorizar las vulnerabilidades, corregirlas y volver a medir. La seguridad tiene que ser un proceso continuo, porque la infraestructura tecnológica también está cambiando permanentemente”.
 Columnas al director
De acuerdo con datos de Vicarius, una adecuada gestión del riesgo puede contribuir a prevenir hasta el 50% de los incidentes. Bajo esta perspectiva, la evaluación periódica permite no solo identificar nuevas brechas, sino también verificar si las vulnerabilidades previamente detectadas fueron efectivamente corregidas.
"El desafío es reducir la denominada “ventana de exposición”, es decir, el período que existe entre la identificación de una vulnerabilidad y su remediación. En un contexto donde gran parte de los ataques aprovecha fallas conocidas, acortar ese intervalo puede ser tan relevante como detectar nuevas amenazas".
 Fabrizio Ballarino