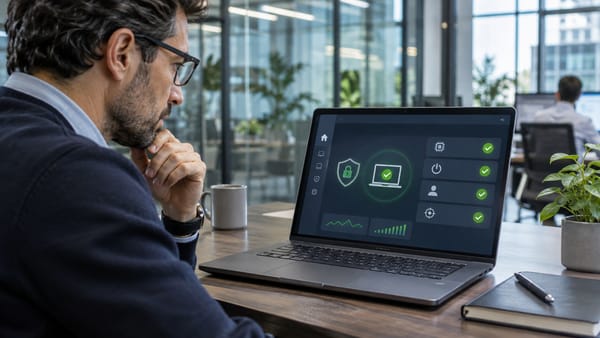
Qualcomm plantea que la renovación de los PC corporativos debe considerar defensas contra ataques al firmware, protección de credenciales y detección local mediante IA. La evaluación responde también al uso de equipos fuera de las redes empresariales tradicionales.
Chris Kowalk, gerente sénior de producto de Qualcomm Technologies y autor del texto publicado en el blog OnQ, aborda el phishing, la suplantación mediante voz e imagen y la exploración automatizada de vulnerabilidades. Además, destaca el análisis local de amenazas.
“Los nuevos modelos de detección pueden ejecutarse continuamente en el dispositivo, lo que ayuda a identificar actividades sospechosas más cerca de donde se producen”.
El aislamiento por hardware y la verificación del dispositivo
Qualcomm señala que los PC equipados con Snapdragon X Series admiten Microsoft Secured-core PC Level 3 y cuentan con protecciones anteriores al inicio de Windows. Entre ellas figuran una raíz de confianza por hardware y un arranque que comprueba la integridad del firmware y del software.
La unidad Qualcomm Secure Processing Unit (SPU), aislada dentro del sistema en chip y con arquitectura de seguridad Microsoft Pluton, está destinada a proteger claves y credenciales. La compañía menciona además protección acelerada por hardware para almacenamiento y memoria durante la ejecución.
Si el sistema operativo queda comprometido, la propuesta contempla distintos niveles de aislamiento: máquinas virtuales Microsoft Hyper-V para separar cargas, un entorno de ejecución confiable (TEE) aislado por hardware y la SPU. Qualcomm presenta estos componentes como barreras para proteger operaciones sensibles.
El mismo enfoque incluye atestación basada en hardware para comprobar criptográficamente la identidad y el estado de seguridad del dispositivo antes de inscribirlo en servicios empresariales. Qualcomm menciona mecanismos de recuperación conformes con NIST 800-193 para detectar modificaciones del firmware y restaurar una versión confiable.
 Admin
Detección con NPU y compatibilidad con la gestión corporativa
Según Qualcomm, la Hexagon NPU permite ejecutar análisis continuos de seguridad cuando las aplicaciones están preparadas para utilizar ese acelerador. El fabricante sostiene que este procesamiento local evita competir por recursos de la CPU y reduce la necesidad de enviar información a la nube.
ESET trabaja en una función de detección local de malware que la publicación identifica como próxima, mientras Rig Security ya está disponible públicamente para analizar señales de identidad y comportamiento. BUFFERZONE y Scam.AI aparecen como versiones beta públicas.
BUFFERZONE utiliza la NPU para examinar posibles ataques de phishing y archivos sospechosos, mientras que Scam.AI analiza potenciales deepfakes durante reuniones en Teams, Zoom, Webex y Google Meet. En este último caso, Qualcomm describe dos modelos de IA ejecutados localmente, sin enviar video a la nube.
 Admin
Respecto de la compatibilidad general, la compañía enumera herramientas como Microsoft Defender, CrowdStrike Falcon, SentinelOne Singularity, Palo Alto Cortex XDR y ESET PROTECT. Añade que los dispositivos pueden administrarse con las herramientas habituales de Windows para configurarlos, actualizarlos y aplicar políticas de seguridad.
Para completar los criterios de renovación, Qualcomm menciona CPU Oryon de hasta 18 núcleos y 5.0 GHz, junto con opciones de Hexagon NPU de hasta 80 TOPS. También atribuye a Snapdragon X Series una autonomía de varios días, que depende del equipo, la configuración y el uso.