OpenAI está unificando los requisitos de seguridad para los servicios que ofrecen sus modelos, incluidos proveedores que los alojan y revendedores. El propósito es mantener protecciones equivalentes sin importar el canal de acceso que utilicen los clientes.
Como parte del proceso, la empresa actualizará sus Políticas de uso, con vigencia desde el 20 de noviembre de 2026, y establecerá exigencias específicas para determinados intermediarios. Entre ellas figura la revisión y aprobación previa de los servicios que proporcionen acceso directo a sus modelos.
Las exigencias de seguridad alcanzan a proveedores y revendedores
Los socios deberán mantener medidas de protección acordes con las de OpenAI, investigar posibles infracciones y actuar ante los problemas detectados. También tendrán que coordinar la aplicación de restricciones para que continúen siendo eficaces entre los distintos servicios que ofrecen estos modelos.
 Admin
Según la firma, la gestión de riesgos comienza antes del despliegue de un modelo con evaluaciones de capacidades, entrenamiento de seguridad y pruebas frente a intentos deliberados de evasión. Después incluye el monitoreo de posibles usos indebidos y la investigación de situaciones preocupantes.
Estas medidas combinan protecciones integradas en los modelos con controles de las plataformas y de las personas que intervienen en su operación. OpenAI también dispone de programas de acceso de confianza con requisitos de elegibilidad para algunas de sus capacidades más potentes.
 Admin
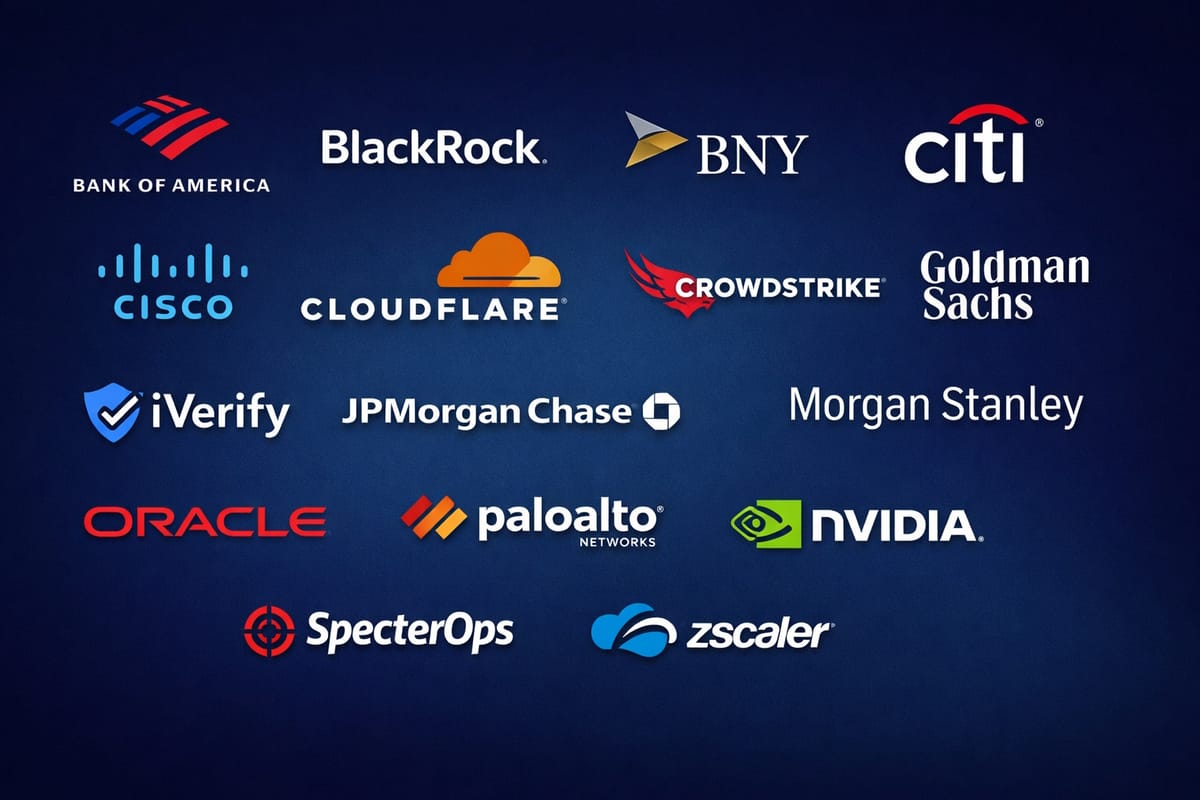
La compañía menciona el Procesamiento privado de seguridad como ejemplo del trabajo con clientes y socios para combinar medidas de protección con más control de los clientes sobre sus datos sensibles.
Revisión de intermediarios y uso de SafetyIDs en investigaciones
Las Políticas de uso precisarán las condiciones del desarrollo seguro de modelos y los usos sensibles de la IA. Desde el 20 de noviembre, los enrutadores de modelos y las pasarelas de IA con acceso directo deberán obtener la aprobación de OpenAI tras su revisión.
En la aplicación de sus reglas, OpenAI indica que considera conductas y riesgos documentados y que responde de manera proporcional a cada situación. Cuando impone restricciones, contempla revisarlas si cambian de manera significativa las conductas, los compromisos o las medidas de protección que las motivaron.
Otro componente en desarrollo son los SafetyIDs, que los clientes podrán proporcionar a OpenAI para distinguir usuarios finales durante investigaciones sin revelar sus identidades. Con ese mecanismo, la empresa busca precisar la respuesta ante posibles abusos y reducir las interrupciones para otros usuarios.
Las investigaciones también pueden abordar incidentes relacionados con cuentas comprometidas o claves de API filtradas, además de usos indebidos por parte de usuarios finales. OpenAI señala que trabajará con sus clientes para comprender y responder a esas situaciones.
 Admin