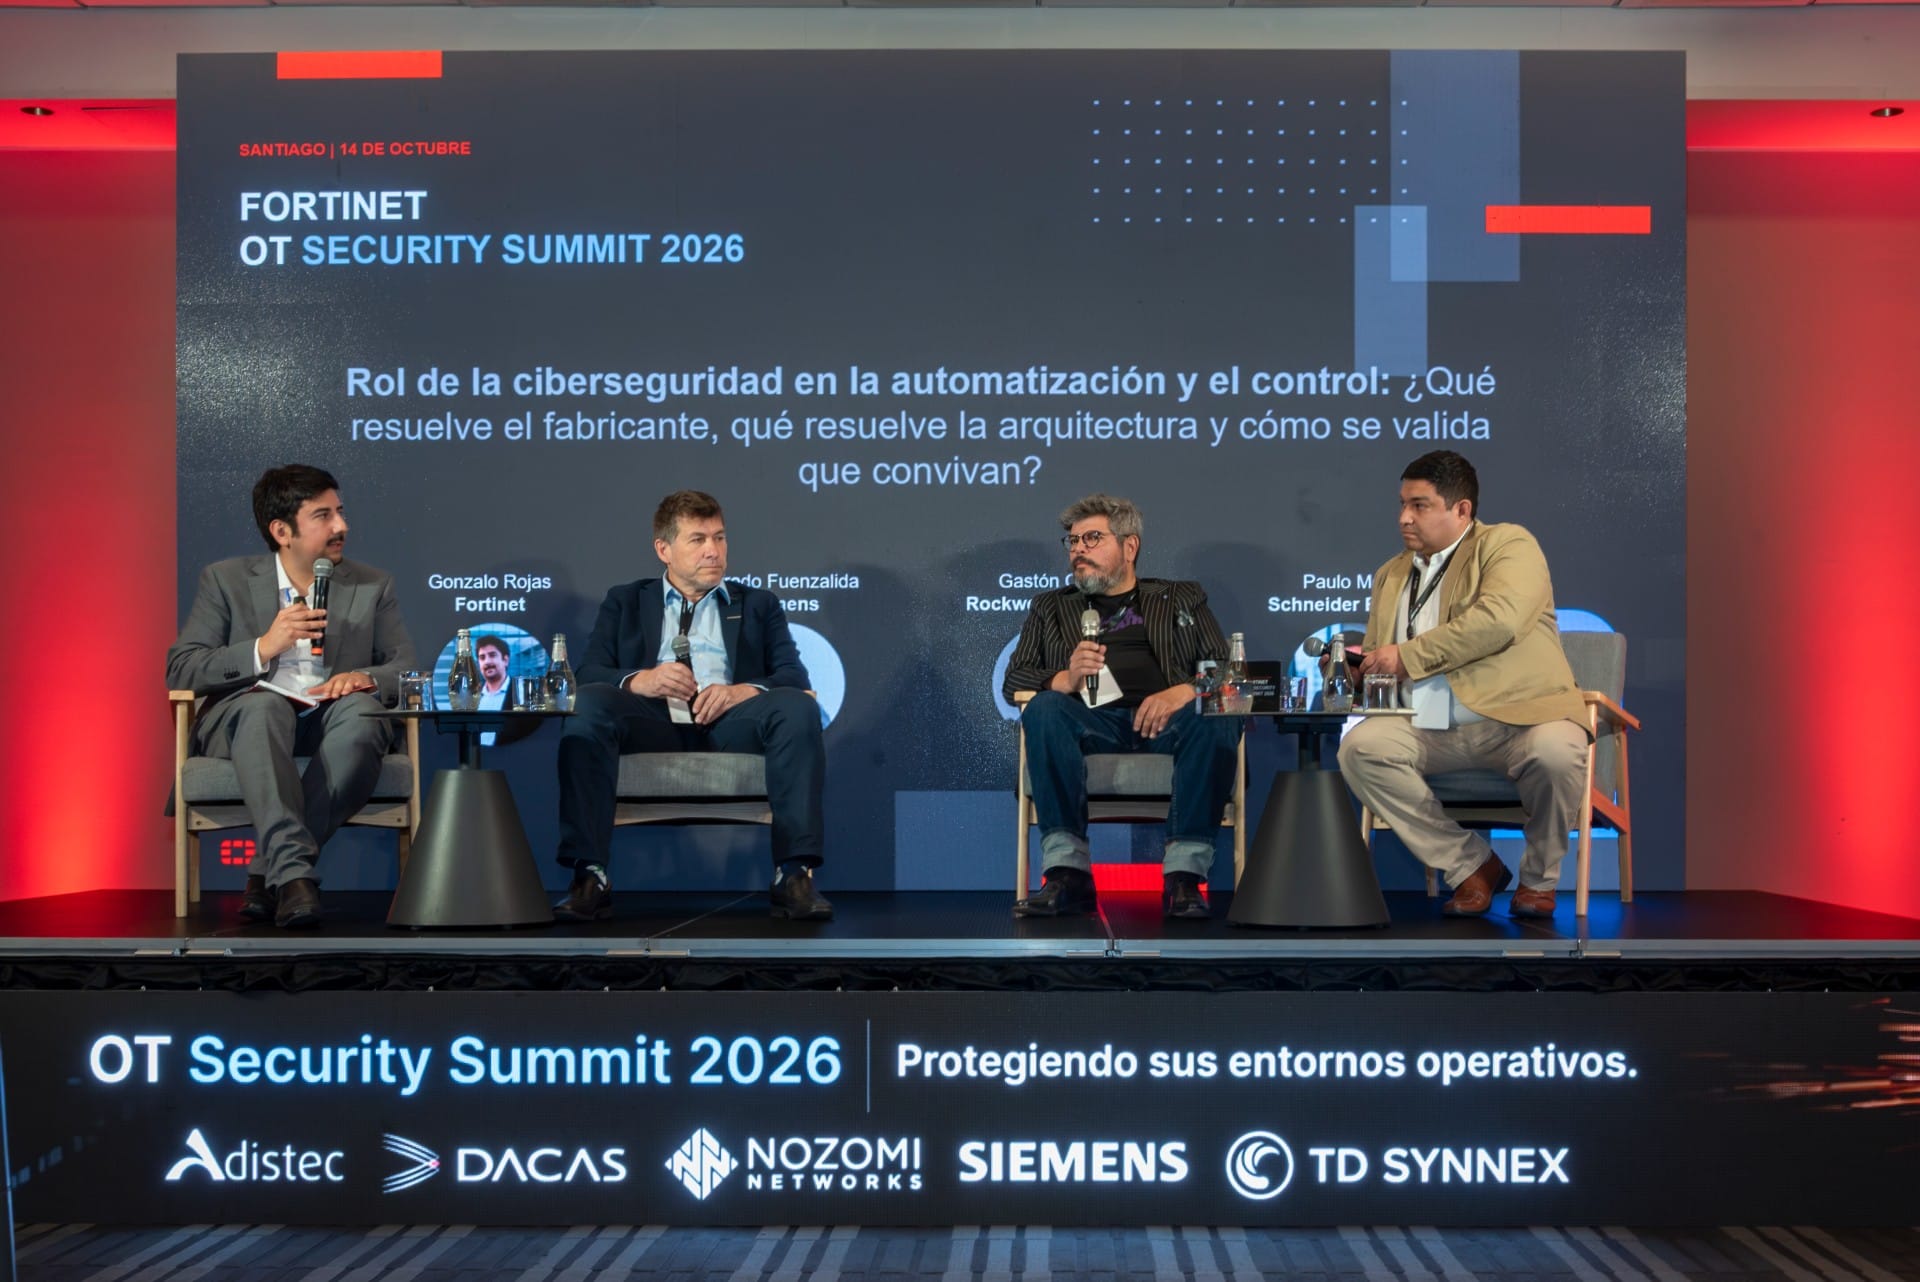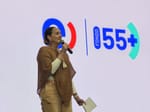
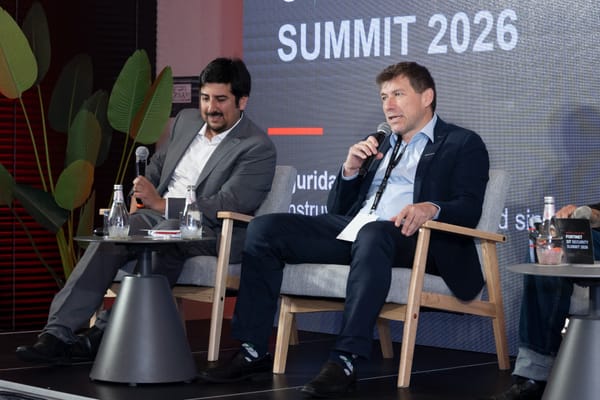
Al participar en el Fortinet OT Security Summit 2026, Siemens advirtió que todavía existen empresas sin políticas de ciberseguridad y destacó la necesidad de preparar a los equipos frente a posibles contingencias. La intervención abordó estas brechas en el contexto de la creciente conexión entre sistemas industriales y plataformas digitales.
La protección industrial más allá del cumplimiento regulatorio
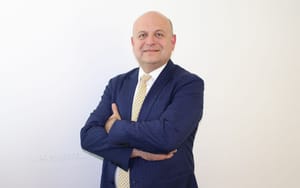
Alfredo Rolando, gerente de Tecnología de Siemens, señaló que la inversión en ciberseguridad forma parte de la modernización de los procesos industriales y no debe responder solo a exigencias regulatorias. El ejecutivo relacionó ese planteamiento con el desarrollo de proyectos digitales.
“Todavía vemos empresas que no cuentan con políticas en esta materia y esa brecha debe abordarse para avanzar en su transformación digital. La ciberseguridad y la infraestructura de comunicaciones son parte de la base que permite desarrollar estos proyectos y sostenerlos en el tiempo”.
En términos operativos, la gestión continua de riesgos consiste en identificar activos y procesos críticos, examinar amenazas y vulnerabilidades, ordenar las medidas de protección por su impacto potencial y preparar la respuesta y recuperación ante incidentes.
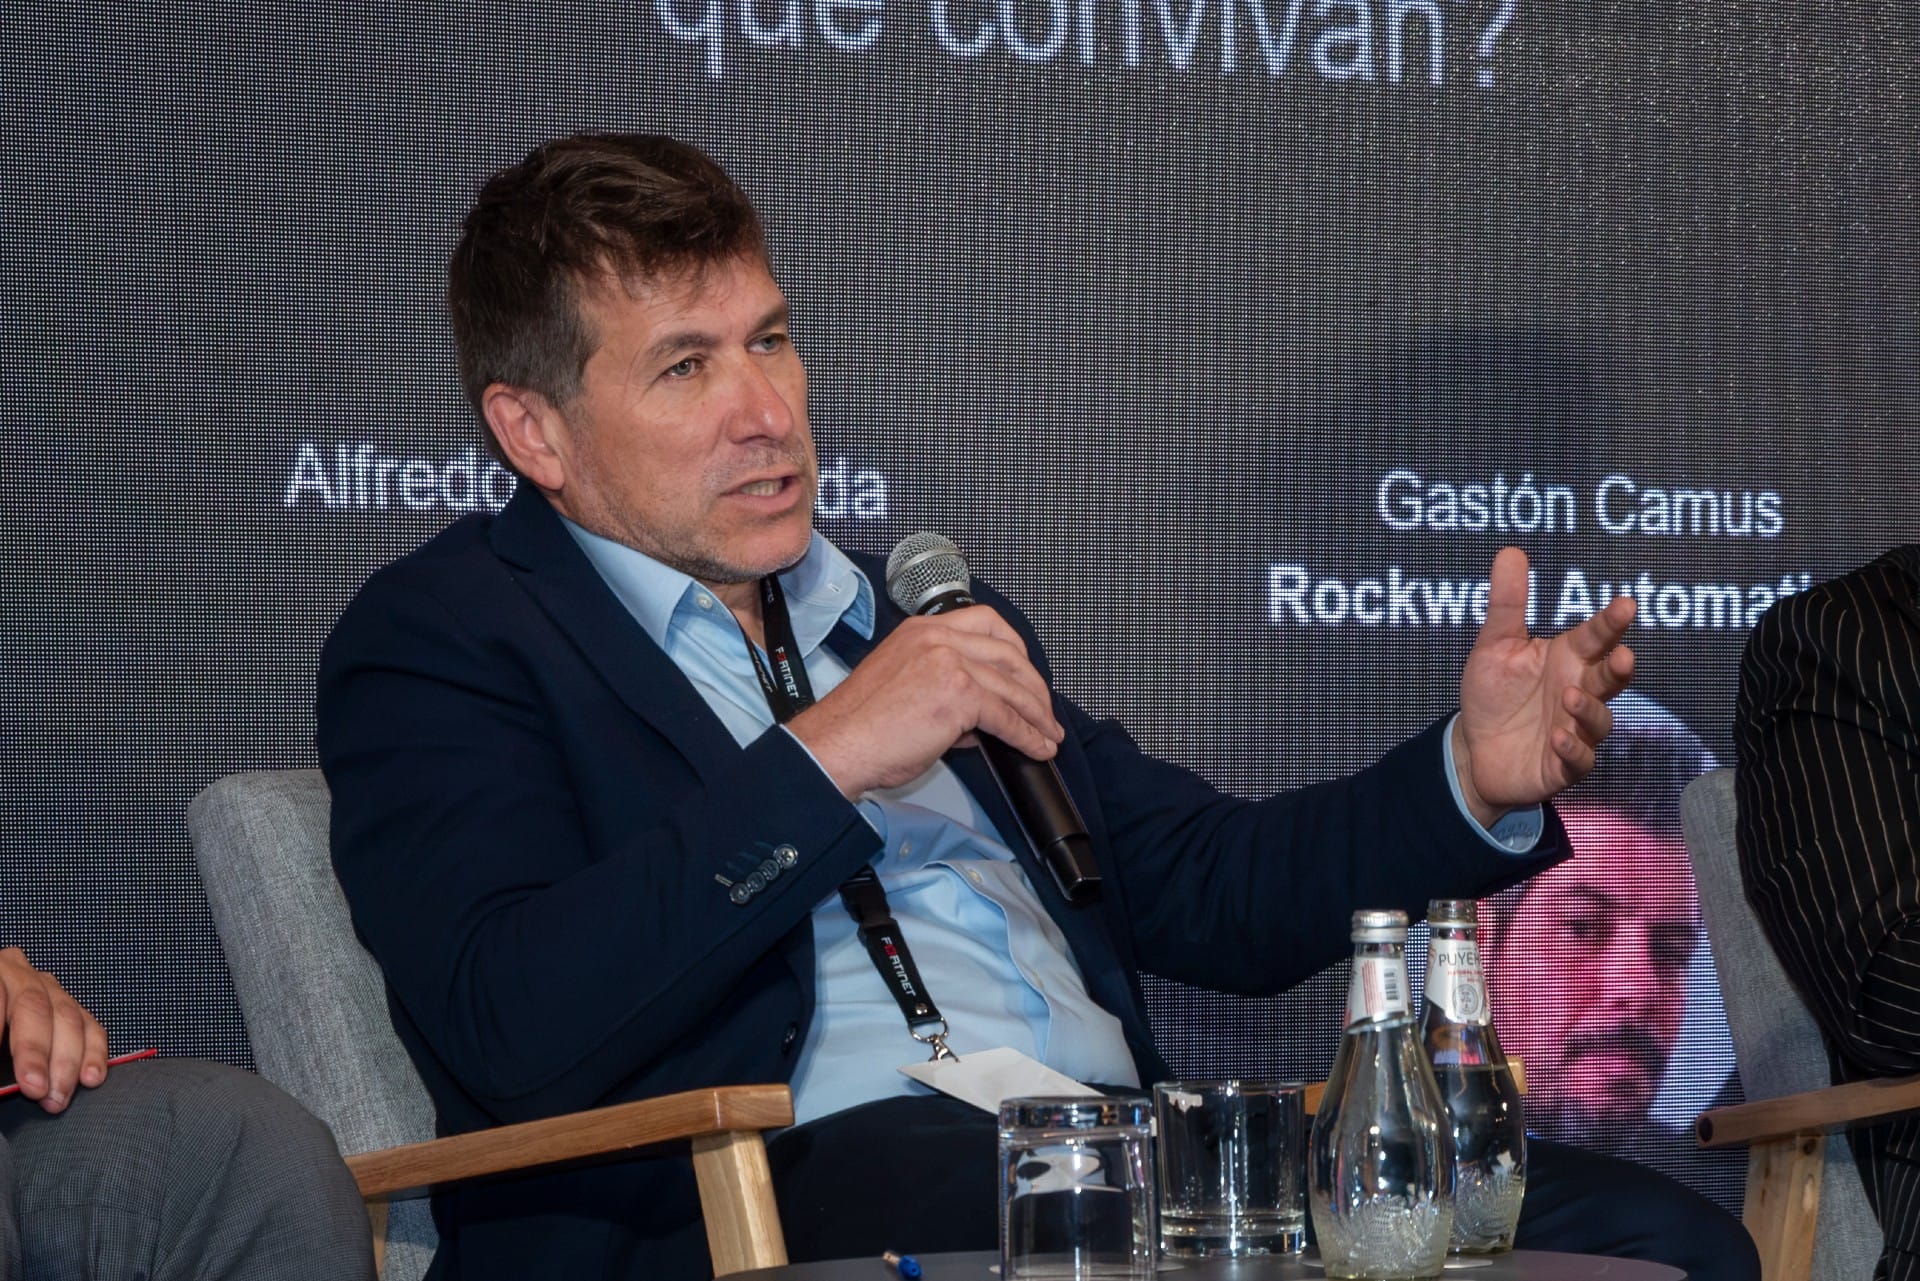
La preparación del personal y los controles desde el diseño
En el panel “Seguridad por Diseño: construyendo ciberseguridad sin afectar al proceso”, Alfredo Rolando, gerente de Tecnología de Siemens, abordó el desafío de incorporar protección a sistemas industriales cada vez más conectados. Su intervención incluyó el papel de los trabajadores en situaciones de contingencia.
“La ciberseguridad industrial parte por las personas. Podemos incorporar tecnología, pero también necesitamos que los equipos conozcan los protocolos y sepan cómo actuar frente a las distintas contingencias. En Chile todavía tenemos un trabajo importante de concientización, por lo que avanzar en esa preparación es fundamental para proteger la continuidad operacional y acompañar a una industria cada vez más conectada”.
Sobre la planificación de proyectos, Rolando afirmó que los criterios de ciberseguridad deben incorporarse junto con los de confiabilidad y seguridad operacional desde las etapas iniciales. Según explicó, las medidas deben adecuarse a cada proceso para evitar afectar su funcionamiento.