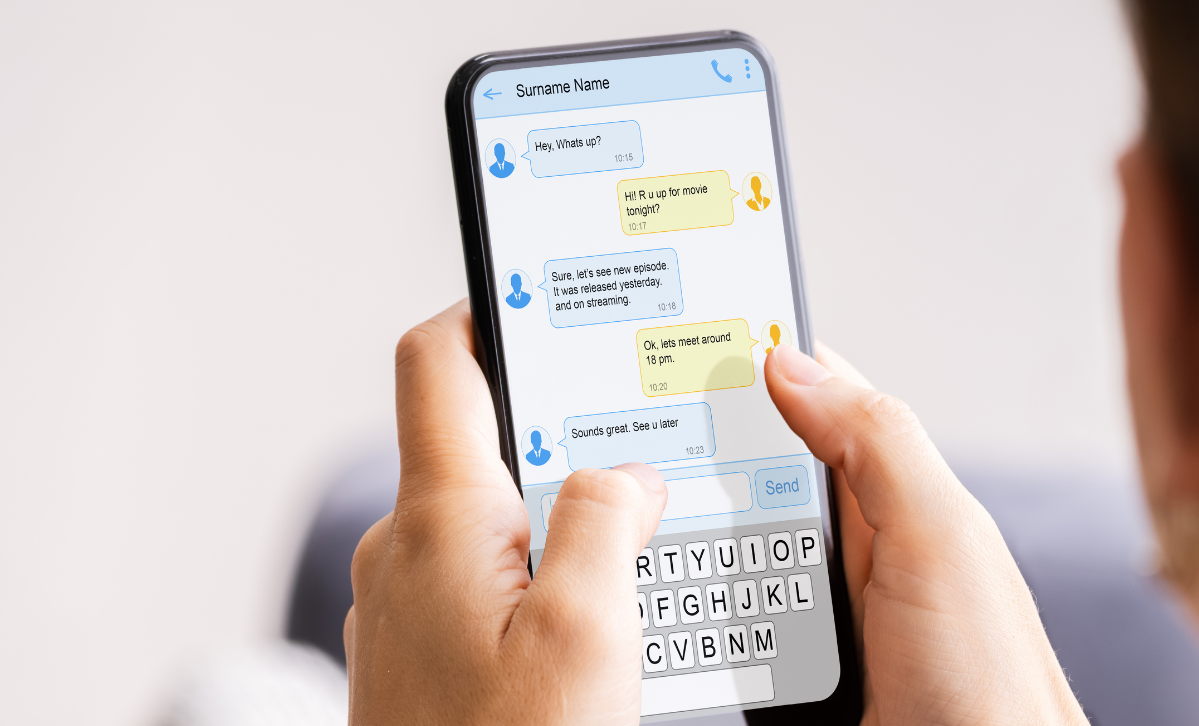
WhatsApp está presente en el 43% de las estafas por mensajería, seguido por los mensajes de texto (SMS/iMessage) con 40%, Facebook con 27%, Telegram con 22% e Instagram con 19%, según el nuevo estudio internacional de Kaspersky “The Great Messaging Heist”.
 Francisco Carrasco M.
Los datos evidencian cómo los ciberdelincuentes están concentrando sus engaños en los mismos canales que las personas utilizan a diario para comunicarse con marcas, bancos, servicios de entrega o incluso familiares.
Un mensaje de WhatsApp que parece venir de una empresa conocida, una alerta bancaria por SMS o una notificación de entrega pueden parecer completamente normales. Sin embargo, los atacantes aprovechan precisamente esa familiaridad para crear comunicaciones cada vez más creíbles, personalizadas y difíciles de distinguir de las legítimas.
 Francisco Carrasco M.
A esto se suma una tendencia que plantea un desafío adicional para las empresas: la suplantación de marcas ya representa el 31% de las estafas por mensajería, convirtiéndose en una de las tres modalidades más frecuentes. Las falsas notificaciones de entrega encabezan la lista con 38%, seguidas por las estafas de inversión con 37%.
El problema no termina en una sola aplicación, pues casi dos de cada tres estafas (63%) se desarrollan a través de varias plataformas, pasando, por ejemplo, de un SMS a WhatsApp o de WhatsApp a Telegram. Al trasladar la conversación entre canales, los delincuentes pueden hacer que la interacción parezca más natural y, al mismo tiempo, dificultar su detección.
 Francisco Carrasco M.
La velocidad también se ha convertido en una de las principales armas de los estafadores. Más de la mitad de las estafas exitosas por mensajería (52%) se completa en menos de 30 minutos, desde el primer contacto hasta que la víctima entrega dinero o información personal. Incluso, aproximadamente una de cada siete ocurre en menos de cinco minutos.
Esta rapidez no es accidental...
Los ciberdelincuentes buscan generar urgencia para reducir el tiempo que tiene la persona de cuestionar el mensaje, comprobar su origen o consultar con alguien más. Frases relacionadas con bloqueos de cuentas, paquetes pendientes, pagos urgentes o problemas de familiares buscan provocar precisamente una reacción inmediata.
 Francisco Carrasco M.
Las consecuencias pueden ser importantes: 51% de las víctimas termina perdiendo dinero y 43% entrega información personal, como nombres, números telefónicos o correos electrónicos. En promedio, una estafa exitosa por mensajería genera una pérdida de 733 dólares por víctima. Además, no siempre se trata de un incidente aislado. El 28% de las víctimas afirma haber sido estafada tres o más veces durante los últimos seis meses, una señal de cómo los datos de contacto pueden seguir circulando y utilizarse nuevamente en nuevos intentos de fraude.
El factor de la inteligencia artificial
Uno de los elementos que está transformando este tipo de fraude es la inteligencia artificial. Los mensajes mal redactados, los errores evidentes o las comunicaciones poco naturales que antes podían despertar sospechas están dando paso a contenidos mucho más convincentes. De acuerdo con el estudio, el 66% de las víctimas cree que la IA estuvo involucrada en la estafa que experimentó. Entre ellas, 42% identificó mensajes escritos con inteligencia artificial, 31% reportó voces generadas o clonadas y 25% encontró imágenes o videos deepfake.
 Francisco Carrasco M.
Esto permite a los ciberdelincuentes reproducir con mayor precisión el lenguaje, el tono y los formatos que utilizan empresas, bancos, servicios de entrega e incluso personas conocidas. Como resultado, distinguir entre una comunicación auténtica y una fraudulenta puede requerir cada vez más atención y mecanismos adicionales de verificación.
Lisandro Ubiedo, analista Senior de Seguridad en el Equipo Global de Investigación y Análisis para América Latina en Kaspersky, explica que:
“Lo que muestran estos datos es que las estafas por mensajería ya no pueden entenderse como un mensaje fraudulento aislado. Los ciberdelincuentes están construyendo recorridos mucho más elaborados: pueden iniciar el contacto por SMS, trasladarlo después a WhatsApp o Telegram y apoyarse en inteligencia artificial para adaptar el lenguaje, imitar el tono de una marca o generar contenidos más creíbles".
 Francisco Carrasco M.
"Esa combinación de familiaridad, velocidad y continuidad entre plataformas reduce el tiempo que tiene la víctima para identificar señales de alerta y aumenta la sensación de legitimidad. Para las empresas, el desafío también cambia: ya no basta con proteger un único canal, sino que necesitan monitorear cómo está siendo utilizada su identidad en distintos espacios digitales y, sobre todo, dejar muy claro a sus clientes cómo se comunicarán con ellos y qué tipo de información nunca les solicitarán por mensaje”.
Para reducir el riesgo de las estafas por mensajería, los expertos de Kaspersky recomiendan:
- Desconfíe de los mensajes que buscan generar urgencia. Si recibe una alerta sobre una cuenta bloqueada, un paquete pendiente, un pago urgente o una supuesta emergencia familiar, evite actuar de inmediato. No haga clic en enlaces ni entregue información sensible hasta confirmar la solicitud por otro canal oficial.
- Verifique siempre quién está detrás del mensaje. Que una comunicación tenga el logo de una empresa, un nombre conocido o incluso datos personales correctos no significa que sea legítima. Revise el número, el remitente y el enlace, y cuando tenga dudas entre directamente a la aplicación o página oficial de la empresa.
 Francisco Carrasco M.
- Las empresas deben dejar claro cómo se comunican con sus clientes. Es importante explicar qué canales son oficiales, qué información nunca solicitarán por WhatsApp, SMS o Telegram y a dónde debe acudir una persona si recibe una comunicación sospechosa. Esto ayuda a reducir el espacio que aprovechan los estafadores para hacerse pasar por una marca.
- Proteja sus dispositivos y la información que circula por ellos. Para usuarios, soluciones como Kaspersky Premium pueden ayudar a bloquear páginas maliciosas, intentos de phishing y otras amenazas diseñadas para robar credenciales, datos personales o información financiera.
 Francisco Carrasco M.
- Las empresas deben reforzar su capacidad de detectar y responder a amenazas. El portafolio Kaspersky Next combina protección de endpoints con capacidades EDR y XDR que pueden ayudar a identificar actividad sospechosa, investigar incidentes y responder con mayor rapidez cuando una amenaza alcanza el entorno corporativo.
PSDT: La investigación fue realizada por Censuswide por encargo de Kaspersky en abril de 2026 y recopiló las opiniones de 2,806 víctimas de estafas por mensajería de entre 16 y 61 años a nivel global. Por esta razón, las cifras presentadas corresponden a resultados internacionales del estudio.