La aceleración de la digitalización y la incorporación de inteligencia artificial están modificando tanto las amenazas como las arquitecturas necesarias para enfrentarlas. Para las organizaciones, el desafío ya no pasa únicamente por sumar herramientas, sino por conseguir que puedan operar de manera coordinada.
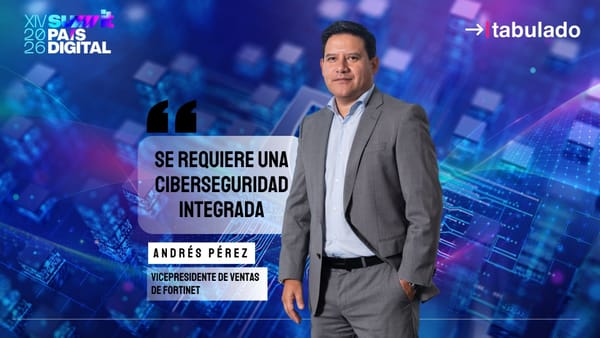
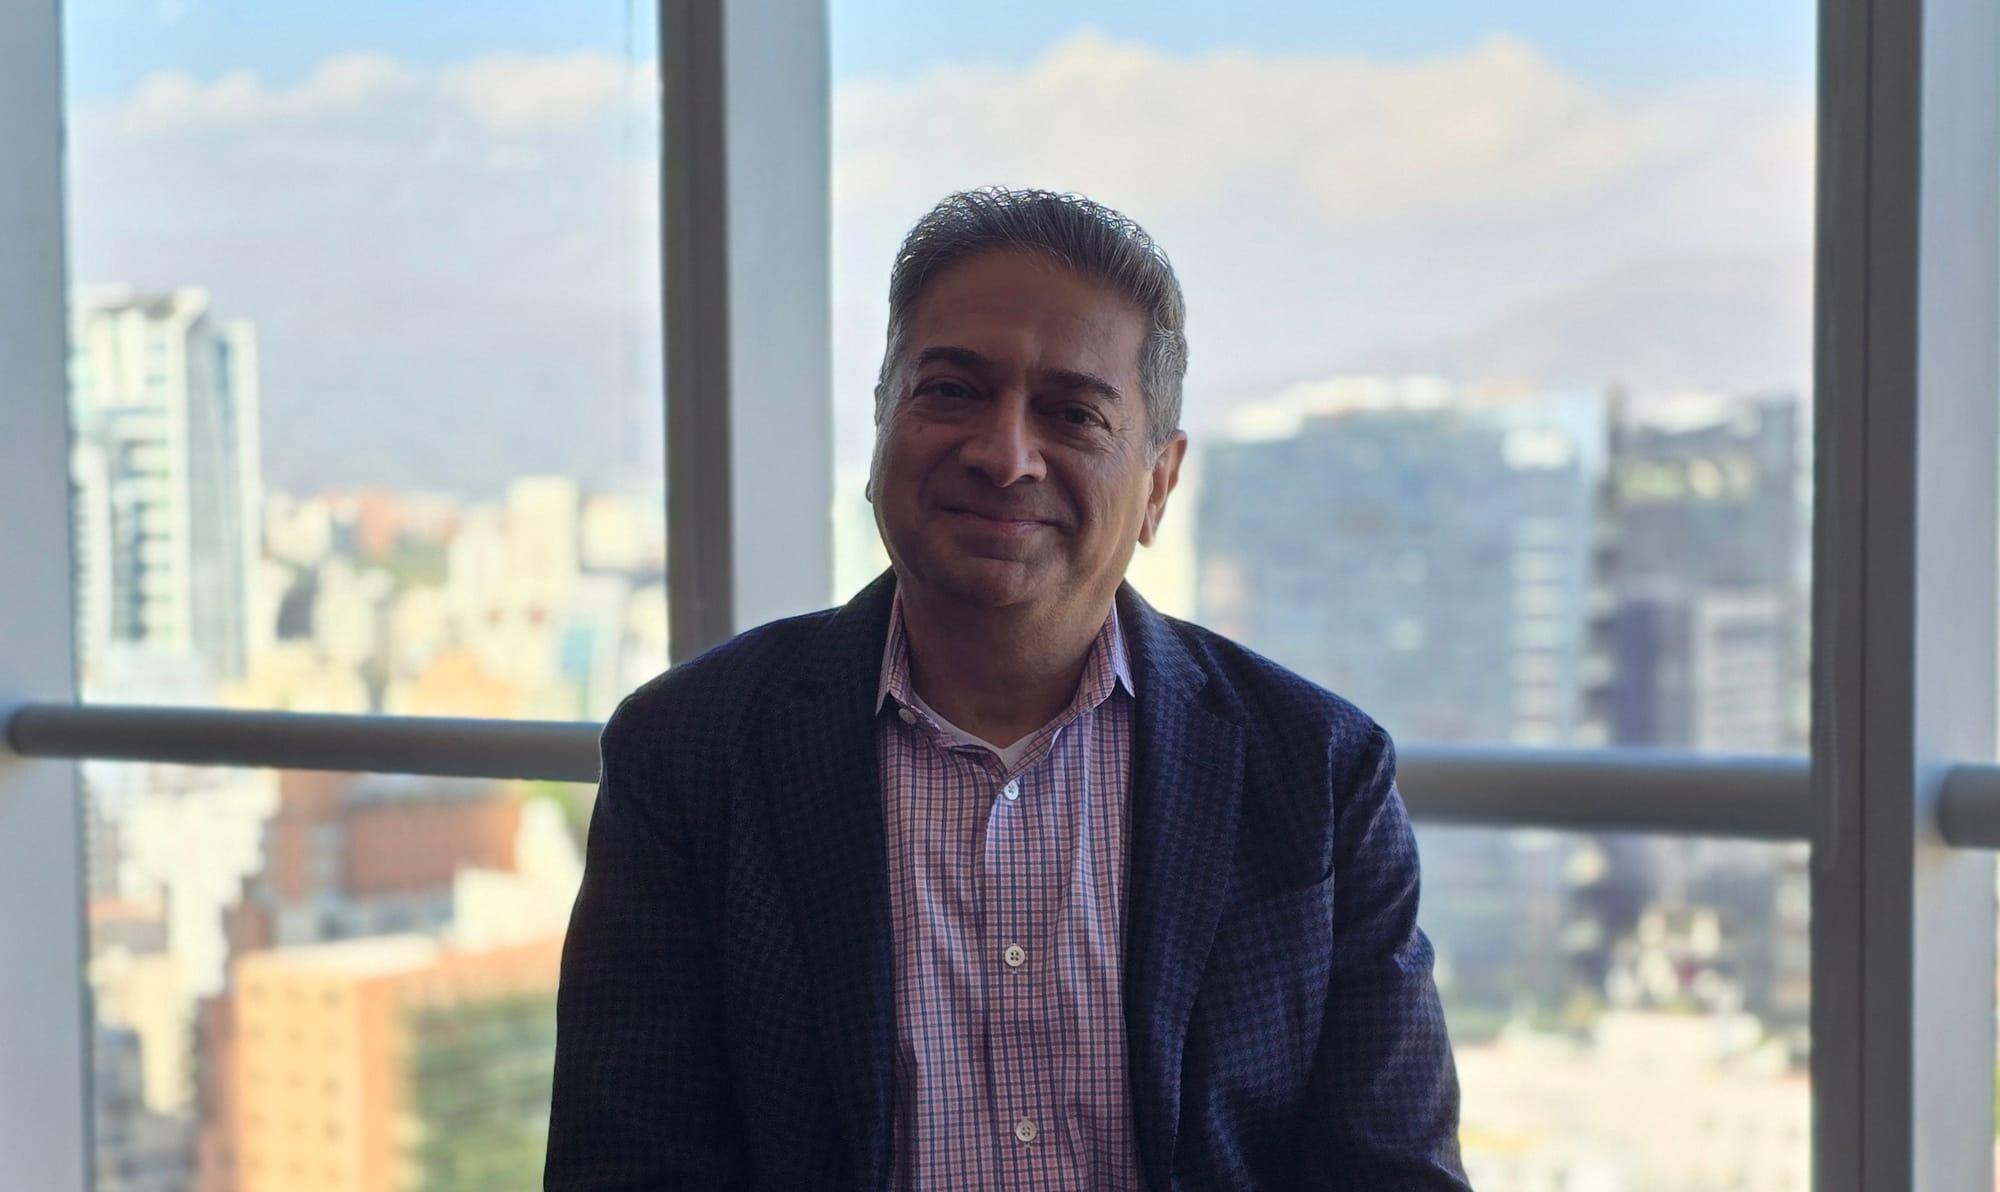
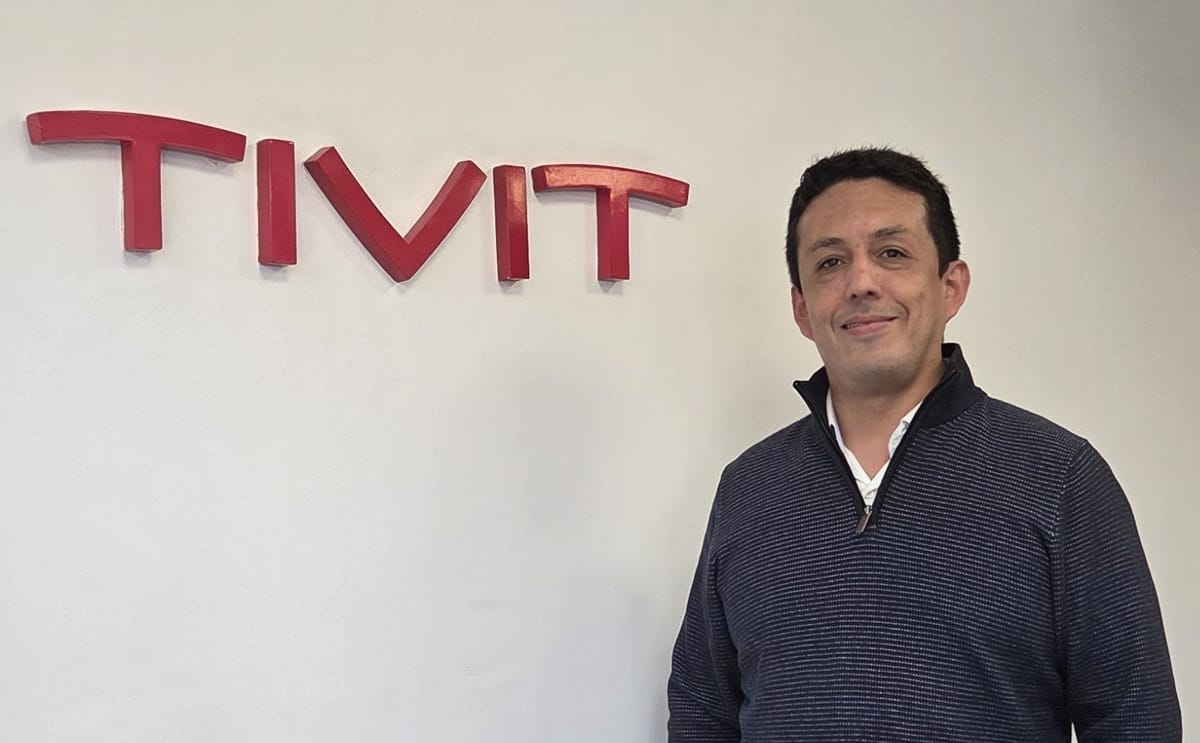
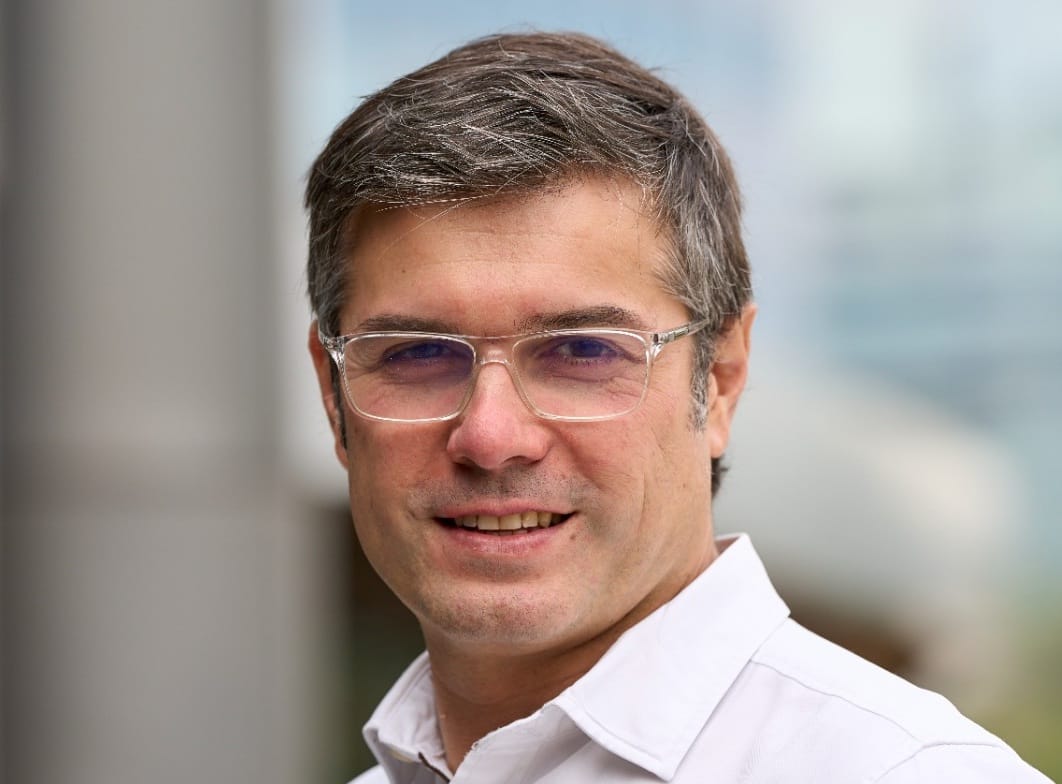
En el Summit País Digital 2026, Andrés Pérez, vicepresidente de Ventas de Fortinet, conversó con Tabulado sobre las brechas que persisten en Latinoamérica, los efectos de la nueva regulación chilena, el avance de los ataques autónomos y el papel que tendrán la resiliencia y la IA durante los próximos años.
 Admin
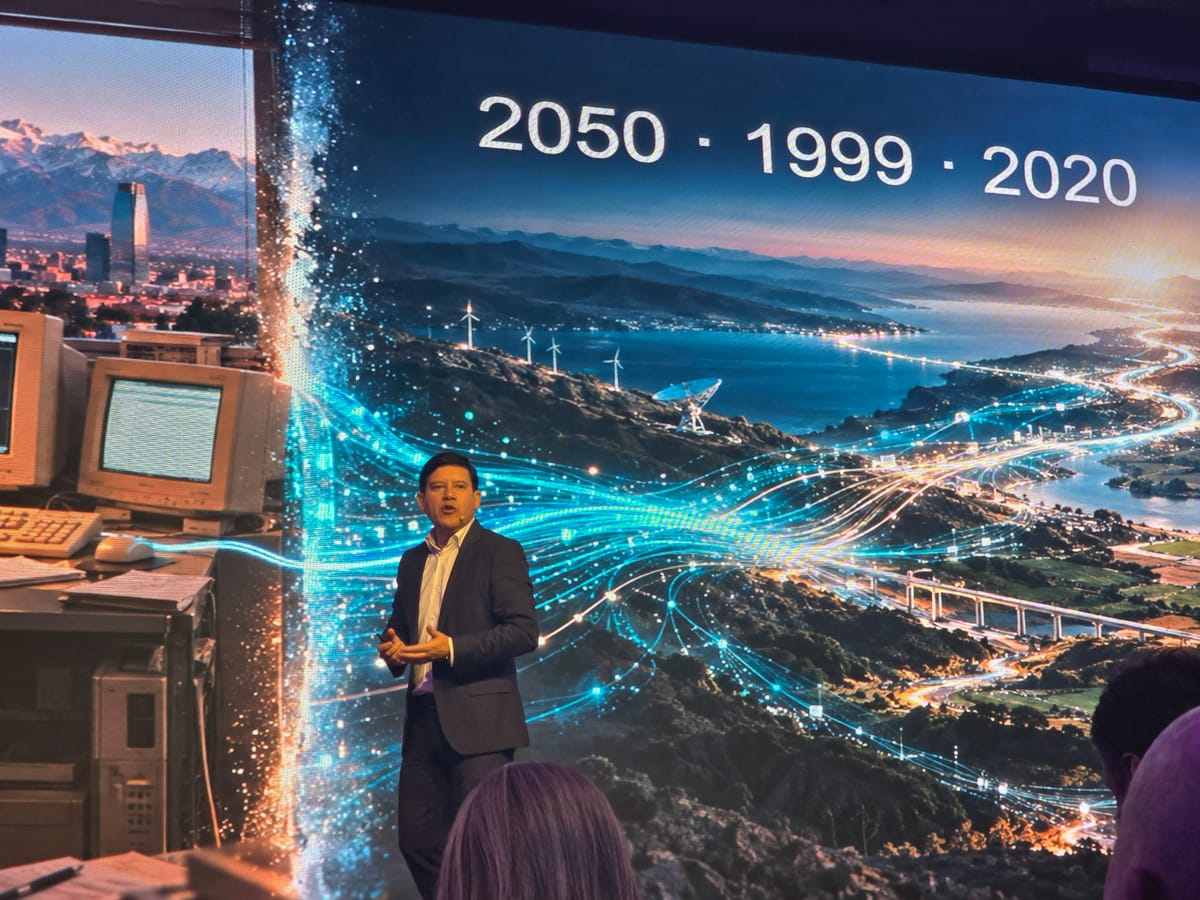
La ciberseguridad empresarial enfrenta una brecha de integración
Una de las principales dificultades de la región, según Andrés Pérez, está en la arquitectura tecnológica acumulada por las empresas. Buena parte de esas inversiones responde a un escenario anterior a 2020, cuando las amenazas podían abordarse incorporando herramientas específicas para cada problema.
“En la región tenemos muchos desafíos. Uno importante que es que la mayor parte de las compras e infraestructura de las empresas que han invertido por largo año están hechas a partir de una lógica previa al 2020, un ataque se solucionaba con alguna herramienta”.
Ese enfoque comenzó a quedar atrás con la pandemia, la expansión de los procesos digitales y el avance de la inteligencia artificial. Pérez sostiene que la respuesta actual exige reducir la fragmentación y avanzar hacia plataformas capaces de integrar más funciones de seguridad.
“Hoy en día —por la pandemia, la digitalización y la inteligencia artificial— no es que se requiera, se necesita contar con una lógica de plataforma, donde logremos disminuir la cantidad de marcas funcionando dentro de una compañía y se logre integrar la mayor cantidad de sistemas de ciberseguridad posible”.
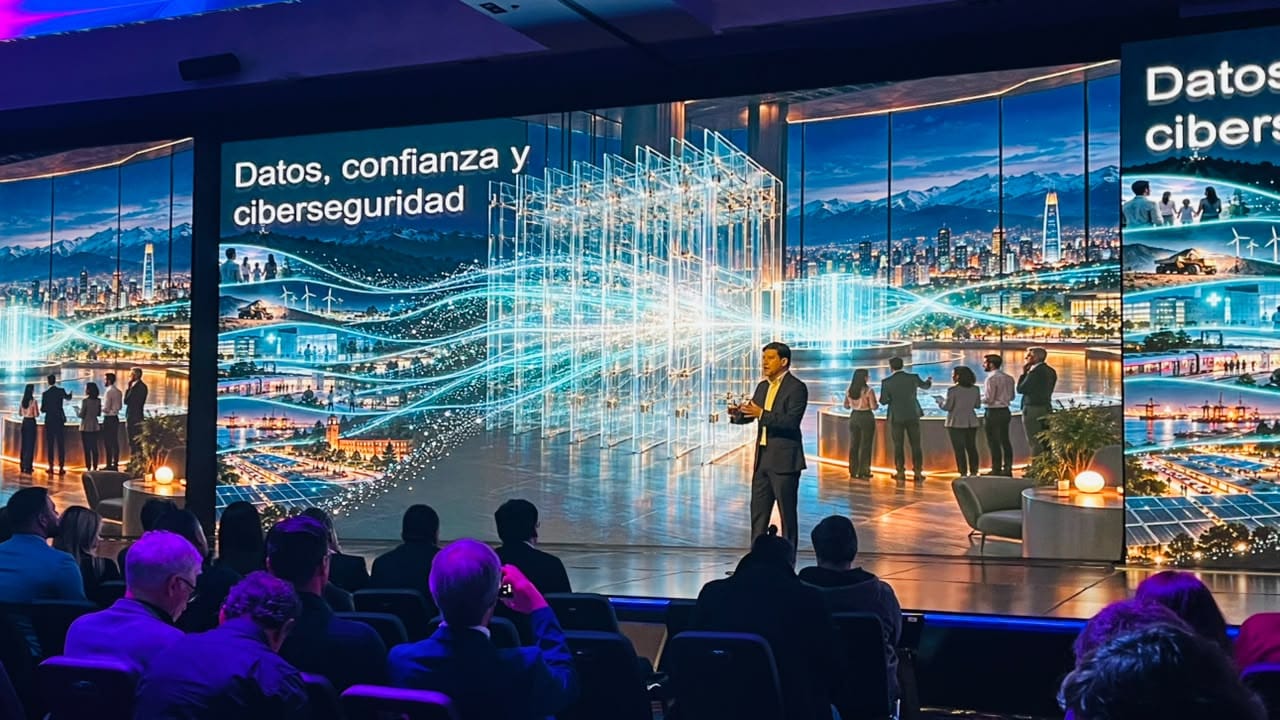
La fragmentación también afecta directamente la capacidad de utilizar inteligencia artificial sobre los datos disponibles. El ejecutivo ejemplifica el problema con organizaciones que mantienen decenas de proveedores diferentes, cada uno operando sobre una fracción de la información.
“Actualmente, el principal problema que tenemos es que si uno va a una empresa en Chile, Argentina o en cualquier lado, te dicen que tienen hasta 40 marcas diferentes de ciberseguridad y cada una de ellas tiene módulos de inteligencia artificial únicos por separado y que puede ver menos de un 5% de la información, lo que significa que no es inteligencia artificial; es absolutamente absurdo y no sirve”.
Para Pérez, esta situación se vuelve más crítica a medida que cambian los mecanismos utilizados para comprometer organizaciones y aumenta la efectividad de los ataques. La integración, por tanto, pasa a constituir una de las principales brechas pendientes para Latinoamérica.
“Entonces, en tiempos donde cambian las formas de ser atacados y donde el porcentaje de éxito de un ataque es más alto, se requiere una ciberseguridad integrada. Ése es el cambio y la gran brecha que existe en Latinoamérica”.
 Francisco Carrasco M.
Regulación y soberanía de los datos
La regulación chilena introduce otro cambio relevante. Andrés Pérez considera que la Ley de Protección de Datos y la Ley Marco de Ciberseguridad pueden transformarse en impulsores de desarrollo al establecer nuevas responsabilidades sobre la gestión y protección de la información.
“Sí. Tanto la Ley de Protección de Datos como la Ley Marco de Ciberseguridad son un driver de desarrollo que nos posiciona de una manera distinta. Es una virtud tenerla, porque nos da la posibilidad de generar contenido propio con protección de datos locales en Chile”.
El ejecutivo apunta especialmente al lugar donde se almacenan los datos y a la capacidad de conocer qué ocurre con ellos. A su juicio, las organizaciones ya no pueden aceptar soluciones cuya operación impida determinar claramente dónde reside la información o cómo se encuentra protegida.
“Uno de los grandes problemas que existían era la existencia de soluciones de ciberseguridad y de inteligencia artificial que alojaban los datos en cualquier parte del mundo. Hoy no es aceptable no tener claridad sobre cómo se protegen los datos ni contar con la trazabilidad de ellos”.
Las nuevas exigencias también trasladan mayor responsabilidad hacia las propias empresas. Pérez plantea que la protección de la información deja de ser una tarea que pueda entregarse completamente a terceros y comienza a formar parte de la estrategia del negocio.
“Esta ley nos exige tener trazabilidad, tener protección total y hacernos responsables de lo que estamos haciendo, por lo tanto, ya no podemos delegar esta responsabilidad a un tercero. Debemos contar con una ciberseguridad soberana, local y que permita de alguna forma ser un activador del negocio”.
 Francisco Carrasco M.
Ataques autónomos y velocidad de respuesta
A este cambio regulatorio se suma una transformación en las amenazas. Pérez señala que la lógica tradicional, basada en grupos de personas que organizaban un ataque contra una compañía, comienza a convivir con sistemas capaces de actuar de manera autónoma.
“Cambió completamente la forma de atacar. Antes, una brecha de ciberseguridad eran varias personas, empresas de ciberdelincuentes que buscaban atacar una compañía”.
La velocidad de estas operaciones impone una exigencia adicional. Una infraestructura defensiva que dependa de respuestas ejecutadas varias horas después pierde efectividad frente a ataques que pueden desarrollarse en cuestión de minutos.
“Hoy en día, estamos viendo ataques autónomos 100% autónomos y que pueden tomar en minutos. Si nosotros tenemos una ciberseguridad que no es resiliente y que toma decisiones de protección en horas o días, porque están esperando que de alguna forma algo se haga para actuar, no nos sirve. Es un error garrafal”.
Por esta razón, el ejecutivo sostiene que las estrategias de protección también deben evolucionar. No basta con mantener las mismas estructuras frente a un entorno digital cuya velocidad y comportamiento cambiaron.
“Entonces, el principal riesgo que tenemos actualmente es que la forma de atacar y la forma como se comporta el mundo digital cambió y la ciberseguridad debe ser parte de ese cambio”.
 Francisco Carrasco M.
Resiliencia e inteligencia artificial pasan al centro de la estrategia
El concepto de resiliencia también adquirió un significado distinto. Andrés Pérez recuerda que durante años la industria trabajó sobre la idea de construir sistemas completamente inviolables, con el objetivo de impedir cualquier intrusión.
“Hace años trabajábamos con la ciberseguridad pensando que nunca nos iban a hackear. Entonces te decían que debían sistemas inviolables, absolutamente inviolables y con intrusión cero”.
La aproximación actual, sin embargo, asume que un incidente puede producirse. Desde esa perspectiva, la capacidad de reaccionar y recuperar la operación adquiere una importancia similar a las medidas destinadas a impedir inicialmente una brecha.
“Hoy, la ciberseguridad moderna no te dice que nunca vas a tener un incidente de ciberseguridad y acá es importante la resiliencia, que te permita reaccionar y que pueda recuperarte rápido”.
Pérez utiliza el ransomware como ejemplo de situaciones donde una acción humana puede superar las distintas barreras instaladas por una organización. En esos casos, el objetivo pasa por reducir al máximo el tiempo necesario para identificar y contener el incidente.
“Si yo tengo un incidente Ramsomware, porque una persona cometió un error en la manipulación de algún tipo de información, es imposible que —mediante todas las herramientas del mundo— evitar que eso suceda”.
Así, la resiliencia deja de ser únicamente una característica conceptual de una arquitectura de seguridad y se convierte en una capacidad operativa para resistir una brecha sin comprometer completamente la continuidad de la organización.
“Lo que se debe hacer es detectar rápidamente y neutralizar en minutos. Entonces, la resiliencia permite que una violación de la ciberseguridad no signifique una fractura completa, resistir y poder reaccionar de forma rápida”.
 Columnas al director
Inteligencia artificial y competitividad empresarial
La inteligencia artificial aparece dentro del mismo escenario, aunque Pérez rechaza caracterizarla principalmente como una amenaza. Para el vicepresidente de Ventas de Fortinet, su potencial como herramienta de desarrollo empresarial supera esa interpretación.
“Creo que la inteligencia artificial es el mayor driver de negocio que podemos tener para avanzar. Pensar en la inteligencia artificial como un enemigo es equivocado y pensar que una función en particular es un problema, también lo es”.
El problema, plantea, está en la capacidad de las organizaciones para comprender la tecnología y modificar sus procesos. En ese contexto, la adopción debe considerar simultáneamente competitividad, seguridad, soberanía y una arquitectura adecuada.
“La dificultad que existe es la falta de conocimiento, así como la falta de interés por aprender y la falta de interés por mutar. Las empresas deben saber que, si no adoptan inteligencia artificial de forma inteligente, cibersegura, soberana, federativa, lo que van a hacer es perder completamente la capacidad de competir en el mercado”.
Esa transformación también requiere evitar que el temor a la tecnología termine limitando las herramientas disponibles para competir. Pérez plantea esta discusión en un escenario económico crecientemente conectado y global.
“Y hoy en día lo que tenemos que hacer es buscar más armas para competir que el sesgar nuestra posición y nosotros mismos minimizar la posibilidad de competir en un mundo que está cada vez más conectado, que cada vez es más global”.
Desde esa perspectiva, restringir la incorporación de inteligencia artificial puede generar consecuencias que sean difíciles de revertir posteriormente.
“Si nosotros cortamos la posibilidad de crecer a través de la inteligencia artificial, lo único que vamos a hacer es quitarnos una competitividad que nos va a costar años de año recuperar”.
 Francisco Carrasco M.
Decisiones que marcarán las próximas décadas
La discusión trasciende finalmente a las empresas y alcanza las decisiones públicas. Andrés Pérez sostiene que las definiciones actuales sobre ciberseguridad y arquitecturas de inteligencia artificial pueden permanecer durante décadas y condicionar el desarrollo futuro del país.
“Totalmente. Hoy estamos tomando decisiones sobre ciberseguridad y sobre arquitecturas de inteligencia artificial: ¿Cómo se van a aplicar? ¿Cómo esto va a funcionar? son preguntas que van a marcar lo que va a hacer el Chile en los próximos 25 años”.
El horizonte temporal obliga, según el ejecutivo, a considerar que muchas de las personas que hoy definen estas políticas probablemente ya no ocuparán los mismos cargos cuando sus consecuencias estén plenamente desplegadas.
“Nosotros seguramente no estaremos a cargo de estos temas en una empresa, pero sí debemos saber que nuestras decisiones —malas o buenas— van a persistir en el tiempo”.
Por ello, Pérez asigna a las compañías de ciberseguridad una responsabilidad que supera la comercialización de productos. La transferencia de conocimiento y la capacidad de entregar una perspectiva de largo plazo forman parte de ese papel.
 Columnas al director
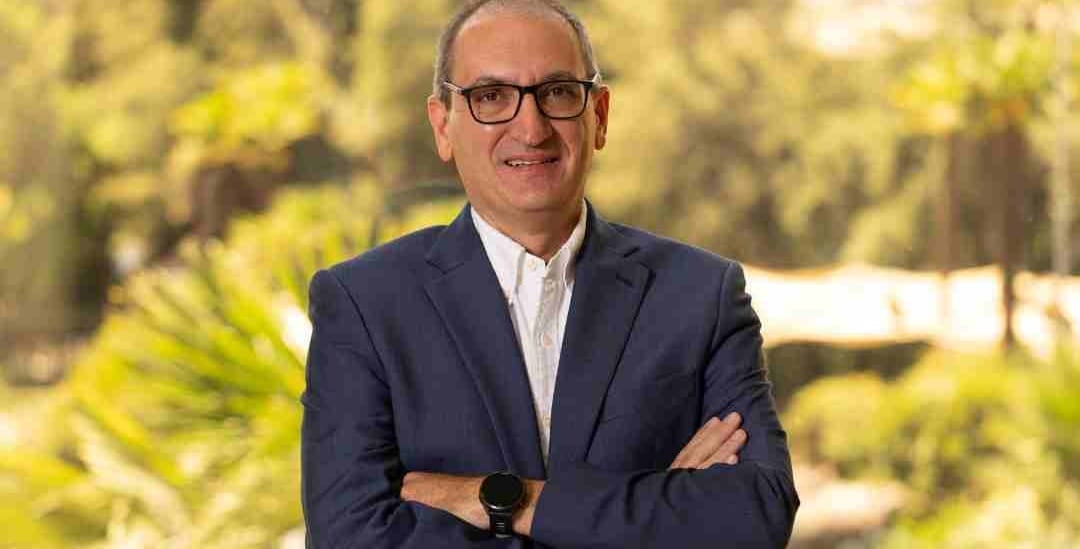
“Por lo cual, como empresas de ciberseguridad hoy debemos tratar de educar, de traspasar conocimiento, de mostrar una visión más que solamente hablar de un producto”.
La consecuencia es una planificación que no puede limitarse a las necesidades inmediatas. Para Pérez, quienes lideran actualmente estas decisiones deben comprender hacia dónde quieren llevar a sus organizaciones y al país durante las próximas décadas.
“Es fundamental que quienes actualmente lideren puedan estar informados y ver hacia dónde quieren estar en las próximas décadas, no solamente el próximo mes o a final de este año”.