Los sensores de FortiGuard Labs detectaron cerca de 15.000 millones de intentos de explotación en América Latina durante 2025, un 39,85 % más que el año anterior, según cifras del Reporte del panorama global de amenazas 2026 citadas por Fortinet. El análisis pone el foco en la rapidez con que se aprovechan las vulnerabilidades y en las exposiciones que permanecen sin corregir.
 Uri
Las nuevas vulnerabilidades se explotan en 24 a 48 horas
FortiGuard Labs observó durante 2025 que el tiempo entre la divulgación de una vulnerabilidad y su explotación se redujo a un intervalo de 24 a 48 horas. En periodos anteriores, el plazo solía aproximarse a una semana, una diferencia que presiona los ciclos habituales de actualización de las organizaciones.
El problema también alcanza a fallas antiguas que siguen presentes en componentes de software, protocolos heredados para compartir archivos y dispositivos como routers, cámaras e impresoras. De acuerdo con Fortinet, la disponibilidad de una corrección no elimina el riesgo mientras los sistemas continúen expuestos.
 Francisco Carrasco M.
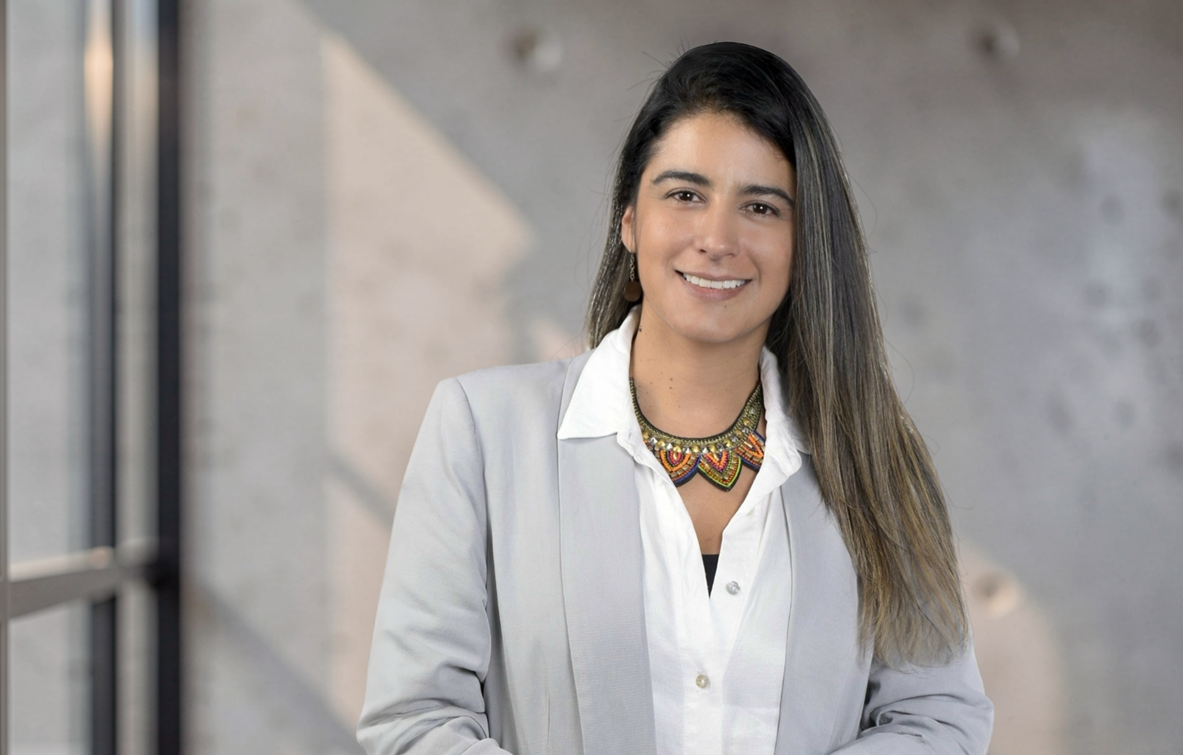
Martín Hoz, vicepresidente sénior de Ingeniería de Preventa de Fortinet para América Latina y el Caribe, señala que las herramientas automatizadas reducen el trabajo necesario para aprovechar credenciales y configuraciones conocidas. Su observación apunta a actividades que antes dependían de un operador especializado.
“La IA cambia la economía [...]. Probar miles de credenciales antiguas contra servicios expuestos, revisar configuraciones o encadenar fallas conocidas era trabajo que consumía horas de un operador entrenado. Hoy se puede delegar a una herramienta automática”.
Las botnets y el ransomware reflejan la actividad regional
FortiGuard Labs contabilizó 2.090 millones de detecciones de comunicaciones con infraestructura de comando y control de botnets en América Latina, un aumento anual del 12,05 %. La región registró la segunda cifra más alta del mundo, con mayor concentración en México, Panamá, Venezuela, Brasil y Colombia.
Al mismo tiempo, América Latina mostró la mayor reducción anual en actividades de reconocimiento. Fortinet relaciona ese descenso con la reutilización de información histórica sobre servicios expuestos, que permite a los atacantes volver a objetivos conocidos sin repetir toda la búsqueda inicial.
Los registros de FortiRecon identificaron durante 2025 a 141 víctimas confirmadas de ransomware en Brasil, 69 en México, 50 en Argentina y 41 en Colombia. Esas cifras corresponden a los países detallados en el análisis.
 Admin
La corrección de una falla no elimina los accesos comprometidos
Aplicar un parche puede cerrar la vía de entrada original, pero no revoca automáticamente contraseñas robadas, sesiones activas ni cuentas creadas durante una intrusión. Una restauración desde respaldo o la instalación de equipos con configuraciones antiguas también puede recuperar exposiciones que se consideraban mitigadas.
 Francisco Carrasco M.
Entre las medidas descritas por Hoz están priorizar los parches según la explotación activa, rotar credenciales, revisar cuentas y configuraciones después de un incidente y exigir autenticación multifactor para accesos remotos y administrativos. También plantea restringir las interfaces de gestión a redes confiables, desactivar protocolos heredados sin uso e identificar los equipos que ya no reciben soporte del fabricante.
El ejecutivo propone medir el tiempo de aplicación de parches como un control de seguridad e incluir el ciclo de soporte de los equipos en las decisiones presupuestarias. FortiGuard Labs también observó una relación inversa entre la frecuencia de las pruebas de penetración y el éxito del compromiso de identidades en la nube.