Intel añadió NVIDIA OpenShell como componente opcional de Intel AI for Enterprise Agent Toolkit para controlar las acciones de agentes de IA mediante políticas aplicadas fuera del contexto del modelo. La integración puede restringir conexiones, archivos, procesos y credenciales antes de que una solicitud abandone el entorno aislado donde se ejecuta el agente.
 Admin
OpenShell añade controles externos a los agentes de IA
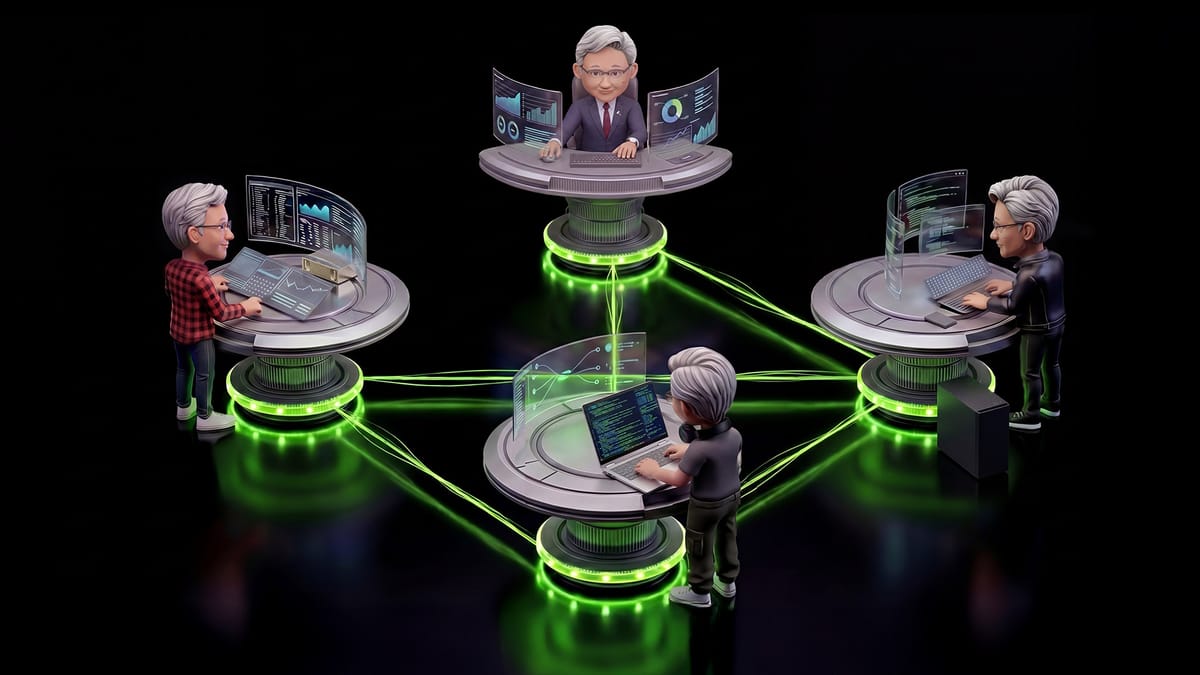
OpenShell es un runtime de código abierto bajo licencia Apache 2.0 que ejecuta agentes dentro de sandboxes gobernados mediante políticas declarativas escritas en YAML. Intel lo incorpora para cubrir acciones que el aislamiento de una carga o las restricciones introducidas mediante prompts no necesariamente pueden impedir, como una conexión saliente iniciada por el propio agente.
El sistema utiliza un gateway como plano de control para los sandboxes, las políticas y las credenciales, mientras cada entorno incorpora un supervisor encargado de aplicar reglas sobre archivos, red y procesos. También permite definir qué endpoints y binarios pueden utilizarse y asociar credenciales exclusivamente a los destinos autorizados.
La protección puede extenderse al hardware mediante nodos Kubernetes ejecutados como máquinas virtuales confidenciales con Intel Trust Domain Extensions. En esa configuración, Intel señala que la memoria permanece cifrada y aislada del host y del hipervisor, mientras las políticas de OpenShell continúan ejecutándose dentro de la máquina virtual.
 Admin
Las credenciales pueden mantenerse fuera del alcance del agente
Cada conexión saliente atraviesa el motor de políticas, que puede autorizarla, rechazarla y registrarla o incorporar una credencial cuando la operación lo requiera. Para el acceso a modelos, el toolkit genera una clave específica para los sandboxes que no se entrega directamente al agente, ya que este recibe un marcador sustituido por la credencial real únicamente después de aprobarse la solicitud.
Este mecanismo también permite separar el consumo generado por agentes aislados dentro del GenAI Gateway. Los administradores pueden aplicar listas de modelos y presupuestos desde el propio gateway, mientras las decisiones tomadas por OpenShell quedan registradas independientemente de lo que reporte el agente sobre sus acciones.
 Admin
Intel reutiliza la infraestructura existente del toolkit
La integración no reemplaza la arquitectura de Intel AI for Enterprise Agent Toolkit, ya que OpenShell crea sus entornos mediante Kubernetes Agent Sandbox API sobre el controlador que el toolkit ya despliega. Las llamadas autorizadas a modelos utilizan el GenAI Gateway basado en LiteLLM y pueden dirigirse posteriormente a vLLM o SGLang sobre Intel Xeon, mientras el tráfico externo permitido pasa por el proxy hacia los destinos definidos en las políticas.
OpenShell permanece desactivado por defecto
OpenShell es un componente adicional y permanece desactivado en la configuración predeterminada del toolkit. Su activación requiere desplegar conjuntamente OpenShell y Agent Sandbox, definir explícitamente el modo de autenticación y utilizar el mismo proceso de despliegue que instala las capas de gateway, inferencia, memoria y observabilidad del entorno de Intel.
La integración reutiliza además el controlador de sandboxes, el gateway de inferencia, la configuración del proxy y el framework de despliegue existentes. Intel mantiene ambas rutas de sandbox disponibles y basa la incorporación de OpenShell en Kubernetes Agent Sandbox API, en lugar de sustituir los componentes anteriores del toolkit.