El último informe de Secure Soft sobre ransomware contabiliza más de 6.000 víctimas y 187 grupos activos, pero esas cifras requieren algo más que una suma de registros. Para interpretarlas, es necesario conocer de dónde proviene la información, qué criterios permiten confirmar una víctima y cómo se identifican los casos duplicados.
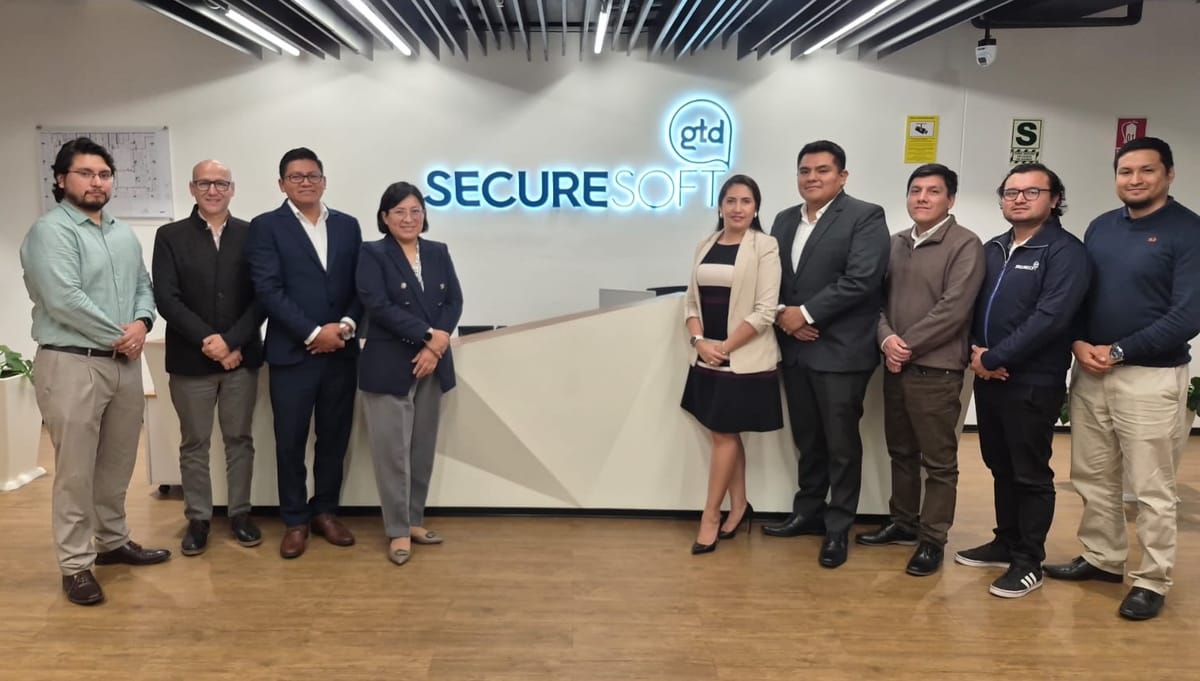
Para entender cómo se realiza este trabajo, entrevistamos a Juan Carlos Beltrán, CTO de Secure Soft, Centro de Excelencia de Ciberseguridad de Gtd. Durante la conversación explica cómo se complementan la inteligencia propia, las plataformas externas y el monitoreo del CyberSOC para recopilar y verificar los datos. También aborda el uso de MITRE ATT&CK para clasificar las técnicas de los grupos y las razones por las que la validación final de cada caso continúa en manos de un analista.
 Admin
De la observación inicial a la validación humana
Para entender de dónde salen los datos del reporte, hay que partir de los registros que ingresan al proceso. Beltrán explica que la recolección combina información de proveedores especializados y del monitoreo propio.
 Francisco Carrasco M.
“Cada registro parte de una observación verificable. Integramos información proveniente de nuestra inteligencia de amenazas, plataformas especializadas como Recorded Future y Group-IB, y los hallazgos operacionales del CyberSOC y nuestros equipos de respuesta a incidentes”.
Llegados los registros, su comparación exige un criterio común para organizaciones, grupos criminales, sectores y fechas. El ejecutivo detalla las etapas de homologación y correlación que preceden a la revisión del analista.
“El proceso contempla cuatro etapas. Primero, recopilamos los registros desde distintas fuentes. Segundo, normalizamos los datos para homologar nombres de organizaciones, grupos criminales, sectores económicos, países y fechas. Tercero, correlacionamos la información para identificar coincidencias o inconsistencias. Finalmente, un analista valida cada caso, revisando evidencia técnica, contexto de la publicación y consistencia con otros indicadores de amenaza”.
El trabajo automatizado permite recorrer esos registros a escala, pero la etapa final del procedimiento conserva una revisión de las evidencias técnicas. Para el CTO de Secure Soft, ese control responde al riesgo de asignar mal un caso o su autoría.
“La automatización nos ayuda a procesar grandes volúmenes de información, pero la validación final sigue siendo una tarea humana. El criterio analítico es fundamental para evitar errores de clasificación o atribución”.
Cómo se verifican las menciones y se evitan duplicidades
Una vez depurados los registros, falta establecer si la declaración de una banda criminal corresponde efectivamente a una víctima identificable. Beltrán señala que las publicaciones de los atacantes se someten a verificación externa.
 Roberto Mera Velásquez
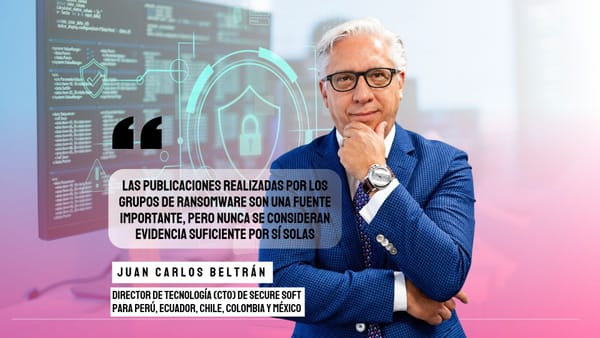
“Las publicaciones realizadas por los grupos de ransomware son una fuente importante, pero nunca se consideran evidencia suficiente por sí solas. Contrastamos cada caso con otras fuentes de inteligencia, indicadores técnicos, antecedentes públicos y registros históricos”.
Esa revisión debe resolver otro problema: una organización puede aparecer en varias fuentes, e incluso en publicaciones de bandas diferentes. El vocero explica los criterios usados para evitar que esos registros se acumulen indebidamente.
“[...] utilizamos procesos de deduplicación que consideran múltiples variables: nombre de la organización, fecha del incidente, sector, ubicación geográfica y características de la información publicada. También analizamos si distintas bandas están reclamando una misma víctima como consecuencia de colaboraciones, reutilización de accesos o errores de atribución”.
La comparación de nombres, fechas y características de los incidentes tiene una finalidad concreta en el resultado del reporte. El representante de Secure Soft precisa cuál es la unidad que se contabiliza después de ese proceso de deduplicación.
“El objetivo es que cada organización se contabilice una sola vez dentro del período analizado, independientemente de cuántas veces aparezca mencionada”.
Qué representan las más de 6.000 víctimas observadas
Con la duplicación controlada, el recuento puede presentarse como un total de víctimas observadas, con la salvedad de que no mide todas las intrusiones. Beltrán expone las cifras reunidas para esta edición.
 Ivan
“La base considerada para esta edición reúne más de 6.000 víctimas observadas durante el período analizado de 2026 y está asociada a 187 grupos de ransomware activos”.
La cifra de víctimas necesita una definición que permita compararla con los registros utilizados, porque una publicación adicional no significa necesariamente una intrusión distinta. El ejecutivo delimita qué constituye un caso en la metodología.
“[...] el "caso" corresponde a una organización victimizada que aparece identificada en nuestras fuentes de monitoreo. No equivale necesariamente al número total de intrusiones ni al número de publicaciones realizadas por una banda”.
Aun con esa definición, el informe depende de lo que llega a conocimiento de las fuentes. Para el CTO de Secure Soft, la diferencia entre hechos observables e incidentes no divulgados es una limitación que debe conservarse al leer los datos.
“[...] estamos observando la parte visible del fenómeno. Muchas organizaciones nunca son publicadas, otras gestionan el incidente de manera privada y algunas ni siquiera detectan el compromiso”.
La consecuencia es que el universo analizado no equivale a un censo de ataques ocurridos. El vocero establece esa reserva al describir el alcance de la muestra y evita equiparar los registros visibles con la actividad total.
“[...] hablamos de una muestra representativa de la actividad observable, no de la totalidad de los incidentes ocurridos”.
Cómo resuelven diferencias entre sus fuentes de información
Esa cobertura observable proviene de fuentes con funciones distintas, desde equipos que gestionan incidentes hasta plataformas de inteligencia de amenazas. Beltrán comienza por precisar qué aporta la investigación interna y la experiencia regional.
“Nuestra inteligencia propia aporta contexto regional, análisis técnico, monitoreo continuo del ecosistema criminal y experiencia derivada de incidentes reales gestionados por nuestros equipos CIRU y CyberSOC”.
El seguimiento local se complementa con información sobre campañas, infraestructura maliciosa y tendencias internacionales. El representante de Secure Soft distingue esa perspectiva global de la telemetría obtenida por el CyberSOC durante el monitoreo operacional.
 Francisco Carrasco M.
“Recorded Future y Group-IB aportan visibilidad global sobre actores de amenazas, campañas, infraestructura maliciosa y tendencias internacionales. El CyberSOC agrega telemetría operativa obtenida del monitoreo de clientes y análisis de comportamiento de amenazas”.
Los datos de esas plataformas no necesariamente coinciden y la mera cantidad de fuentes que repiten una afirmación no garantiza su exactitud. Según el ejecutivo, las discrepancias se resuelven revisando la evidencia y su confiabilidad.
“Cuando existen diferencias entre fuentes, no aplicamos una regla de mayoría. Se revisa la evidencia disponible, se evalúa la confiabilidad histórica de cada fuente y se mantiene trazabilidad documental de las conclusiones. Todo hallazgo relevante debe poder respaldarse posteriormente”.
Por qué se estudiaron las técnicas de 30 grupos
La base completa sirve para registrar actores, pero el estudio de sus formas de ataque requiere evidencia más detallada. Beltrán explica por qué el análisis técnico se concentró en una selección de 30 grupos.
 Francisco Carrasco M.
“Los 30 grupos fueron seleccionados por representatividad y volumen de actividad dentro de los 187 actores registrados en la investigación. La intención era estudiar a los grupos que mostraban suficiente evidencia pública y técnica para identificar patrones operacionales consistentes”.
Elegida la muestra, el siguiente paso consiste en describir cómo actúan esos grupos mediante un mismo marco de clasificación. El CTO de Secure Soft detalla el uso de MITRE ATT&CK para ordenar las evidencias identificadas.
“[...] analizamos sus tácticas, técnicas y procedimientos utilizando como referencia MITRE ATT&CK. Cada evidencia técnica se mapea a tácticas de acceso inicial, persistencia, evasión, movimiento lateral, exfiltración e impacto, entre otras”.
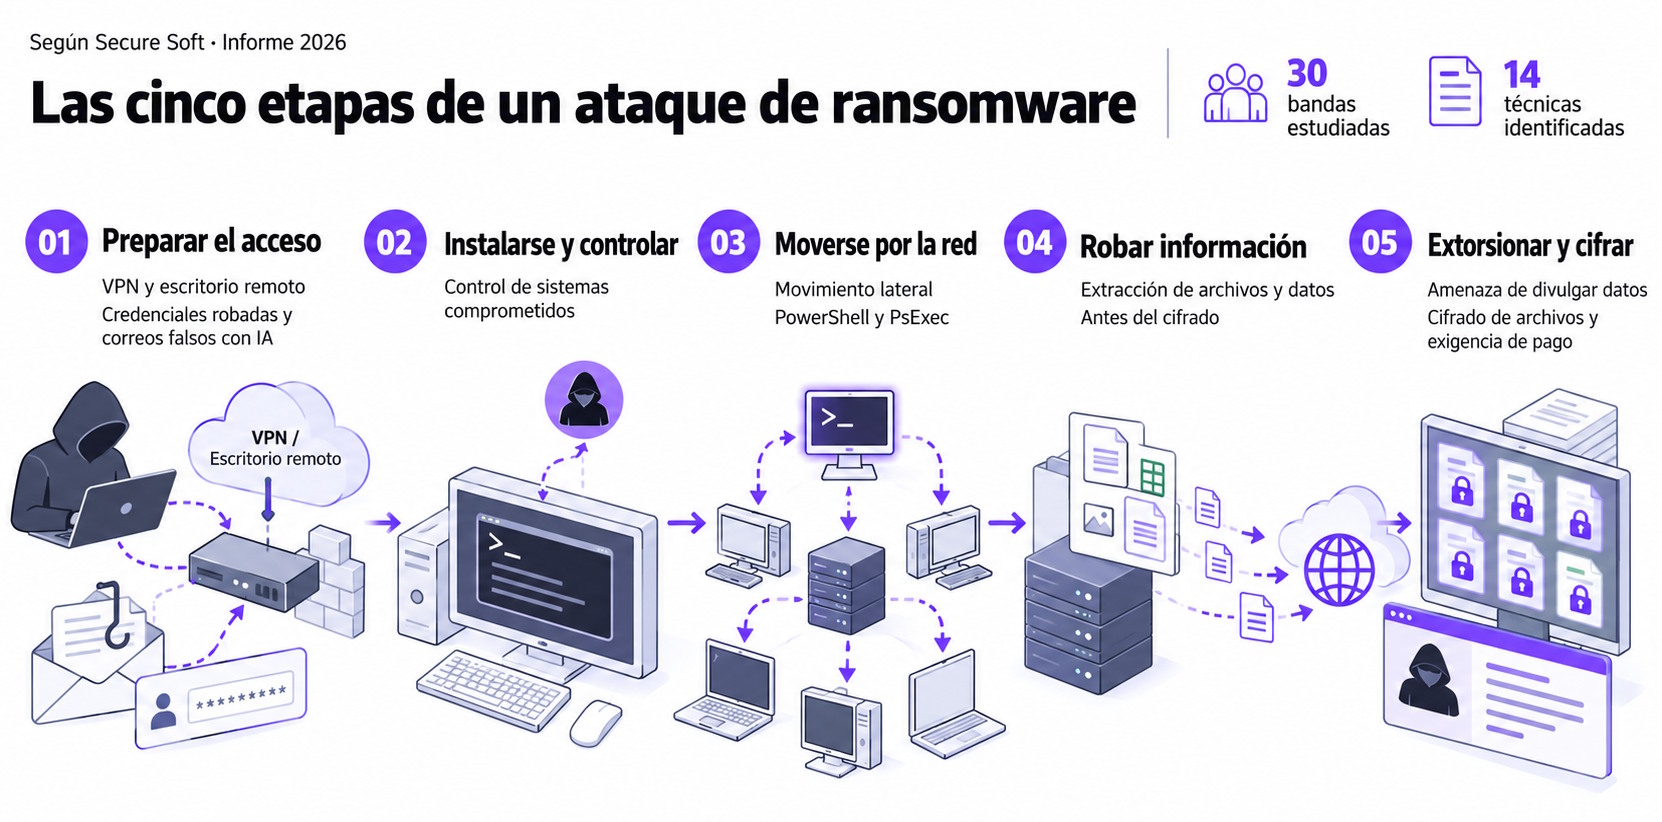
Esta clasificación depende de la calidad de los indicios: si son parciales, el analista debe interpretar su correspondencia con una técnica. El vocero reconoce ese margen de juicio y explica la función de una taxonomía compartida.
“Existe una componente de interpretación analítica, especialmente cuando la evidencia es parcial o indirecta. Sin embargo, el uso de MITRE ATT&CK ayuda a reducir la subjetividad porque proporciona un lenguaje y una taxonomía comunes ampliamente aceptados por la industria”.